
Проблемы с кибербезопасностью. Австралийские специалисты взломали новый китайский пикап от BYD
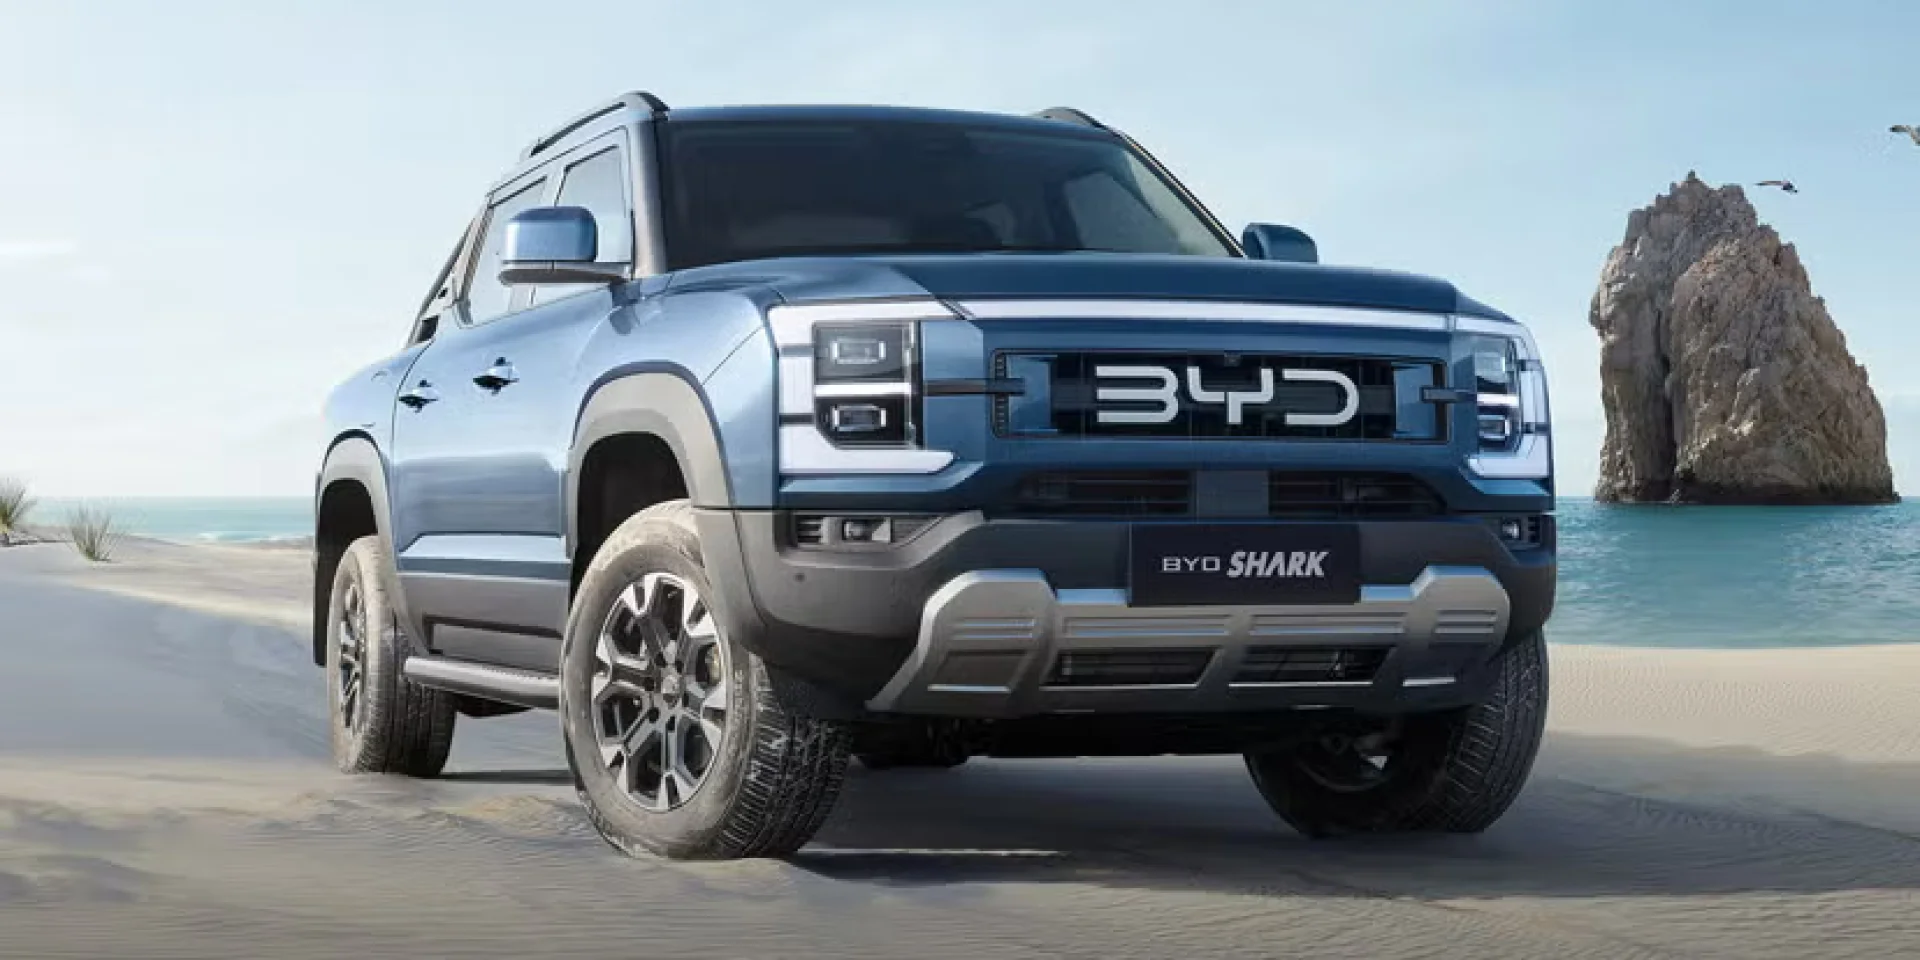
Австралийской компании Fortify Labs удалось взломать программное обеспечение нового пикапа BYD Shark 6 в течение двух недель; результатом этих усилий стали данные о местоположении и даже телефонные звонки, совершенные из автомобиля.
Бренд начал разработку патча безопасности для Shark 6 и проверяет, нуждаются ли в обновлении другие его продукты, сообщает Autoblog.
Помимо доступа к конфиденциальной информации, взлом также позволяет управлять такими функциями автомобиля, как фары и стеклоочистители, предоставляя хакерам возможность удаленного контроля. Компания BYD Australia начала официальное внутреннее расследование после того, как австралийский новостной ресурс Four Corners сообщил о результатах исследования Fortify Lab.
Компания BYD China назвала проблему кибербезопасности «программным дефектом», который был использован с помощью Android Debug Bridge (ADB) — инструмента, обеспечивающего доступ к устройствам на базе Android. В модели Shark 6 используется информационно-развлекательная система DiLink, работающая на базе Android; эта система применяется и в других моделях BYD и Denza.
Хотя система Android была существенно модифицирована компанией BYD, нельзя отрицать, что в ее основе лежит именно эта платформа. Вызывает беспокойство тот факт, что многие китайские производители (помимо BYD) также используют Android в качестве основы для своих информационно-развлекательных систем; это может означать, что данный эксплойт способен создать проблемы и для других автомобилей с аналогичными системами.
Компания BYD установила, что для подтверждения установки приложения, участвовавшего в эксперименте, требовалось физическое касание. В связи с этим BYD приняла меры по исправлению ситуации, «устраняющие непредусмотренный путь, позволяющий включать ADB через пользовательский интерфейс информационно-развлекательной системы, и тем самым ликвидирующие вектор доступа, выявленный в ходе расследования».
В BYD также заявили, что беспроводное обновление для Shark 6 будет выпущено «только после того, как обновленное программное обеспечение пройдет тщательную проверку». Кроме того, компания рассмотрит необходимость выпуска аналогичного патча безопасности для других своих продуктов.
Компания Fortify Labs опубликовала собственную статью, в которой подробно разъяснила, что в сюжете, описанном изданием Four Corners, были показаны не все действия, совершенные с автомобилем. Первоначальной целью Fortify Labs было «имитировать удаленный доступ автопроизводителя к подключенному транспортному средству и продемонстрировать, как этим доступом можно злоупотребить». Хотя материал Four Corners привлек внимание к проблеме, Fortify Labs также уточнила ряд фактов.
В частности, было отмечено, что для установки программного обеспечения на головное устройство требовался физический доступ к транспортному средству. В дальнейшем подключение и управление программным обеспечением осуществлялись дистанционно. Никакие прошивки системы не изменялись; также не предпринималось попыток повышения привилегий, поскольку это не требовалось для демонстрации. Перед началом исследования из телематического блока автомобиля была извлечена SIM-карта. Это изолировало автомобиль от интернета, лишив его возможности взаимодействовать с какими-либо компонентами серверной инфраструктуры BYD.
На данный момент система уязвима для взлома, однако для этого требуется физическое присутствие хакера для установки программного обеспечения, а также подключение к шине CAN для получения доступа к функциям автомобиля.
В Fortify Labs заявили, что «та же техника взлома может быть использована против других головных устройств на базе Android в автомобилях других производителей, если они не защищены должным образом».
«Людям не следует слепо верить в то, что автопроизводители выпускают безопасные и надежные автомобили, и это касается не только китайских компаний. То же самое относится к автомобилям, произведенным в США, Европе и других странах Азии. Это касается всех автопроизводителей, — отметили в Fortify Labs. — Стоит также подчеркнуть, что с этими рисками сталкивается не только Австралия. Это глобальная проблема, и другие страны также должны быть обеспокоены».
Ранее NV Авто сообщал, что в начале сентября 2026 года китайские регулирующие органы начали масштабную общенациональную кампанию по проверке качества и безопасности транспортных средств после того, как автомобили ведущих брендов BYD и Geely продемонстрировали несоответствие заявленным характеристикам. Правительственная инспекция выявила существенные отклонения: от расхождений в размерах колесной базы и превышения паспортного расхода топлива до отсутствия инструкций по эксплуатации и неисправности систем аварийной защиты.
Масштабная проверка, в которой задействованы четыре центральных ведомства, в частности Министерство промышленности и информационных технологий Китая, продлится до конца 2026 года. В рамках этой кампании инспекторы проводят внезапные проверки на заводах и в дилерских центрах. Они опечатывают программное и аппаратное обеспечение выбранных моделей и направляют их на серию краш-тестов, испытания аккумуляторных батарей и проверку прочности конструкции, а также на проверки в области кибербезопасности и защиты данных.