У Данії хакер отримав доступ до держреєстру через пароль «123456» — витік помітили лише через 12 днів
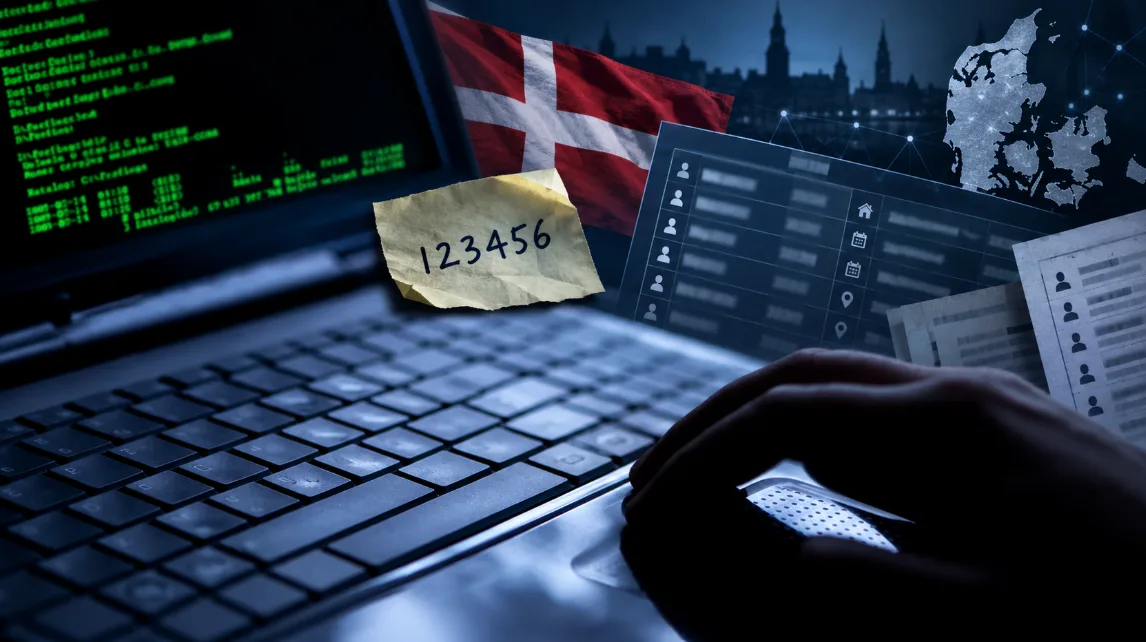


У Данії хакер отримав доступ до державного реєстру населення та викрав 8,8 мільйона записів. За словами самого зловмисника, зламати систему вдалося завдяки надзвичайно простому паролю «123456», який використовувався для захисту одного з облікових записів. Про це повідомляє Tom’s Hardware.
Як хакер отримав доступ до державного реєстру
За інформацією видання, зловмисник скористався доступом ІТ-компанії, яка надає клієнтам можливість отримувати інформацію з Центрального реєстру населення Данії.
Хакер стверджує, що один зі зламаних облікових записів компанії був захищений паролем «123456». Саме слабкий захист, за його словами, дозволив отримати доступ до величезної кількості даних.
Витік 8,8 млн записів помітили через рахунок за послуги
Влада Данії підтвердила факт кібератаки, однак порушення безпеки виявили лише через 12 днів після зламу.
На незвичайну активність звернули увагу після отримання рахунку, який показав аномально велику кількість операцій із боку компанії.
За даними уряду, хакер незаконно отримав 8,8 мільйона записів із реєстру. Водночас це не означає, що йдеться саме про 8,8 мільйона різних людей.
Сам зловмисник заявив, що не збирається продавати викрадену інформацію або публікувати її.
Водночас інформація про використання пароля «123456» поки ґрунтується на словах самого зловмисника. Офіційного підтвердження, що саме цей пароль став причиною витоку, немає.
Підписуйтесь на наш Telegram-канал t.me/sudua та на Google Новини SUD.UA, а також на наш VIBER та WhatsApp, сторінку у Facebook, в Instagram та в Х, щоб бути в курсі найважливіших подій.