


Более 100 украинских сайтов сломали для распространения вирусов из-за фальшивой проверки «Я не робот»
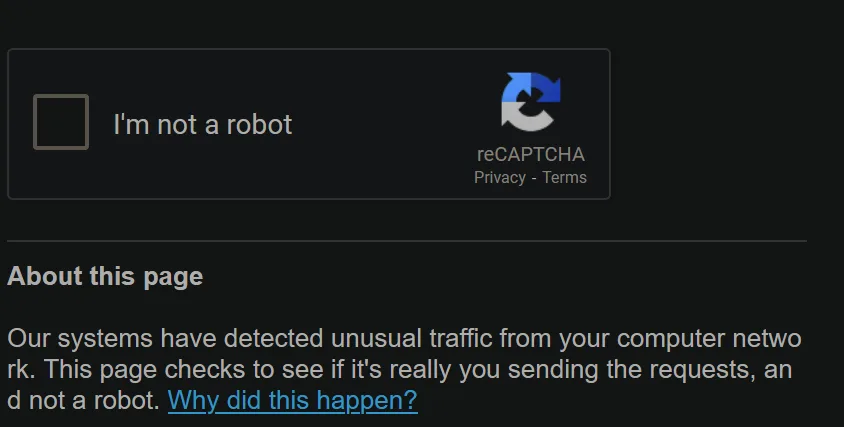
Хакеры используют настоящие сломанные сайты
Национальная команда реагирования на киберинциденты CERT-UA, действующая при Госспецсвязи, обнаружила новую масштабную кампанию по распространению вредоносного ПО среди украинских пользователей.
Особенность атаки заключается в том, что для заражения используются не специально созданные мошеннические ресурсы, а настоящие взламывающие вебсайты.
Только в течение сентября 2026 года специалисты CERT-UA обнаружили более 100 таких ресурсов. В их код злоумышленники добавляли вредоносный JavaScript, при этом внесенные изменения могли оставаться незаметными как для владельцев сайтов, так и для посетителей.
После перехода на скомпрометированный ресурс пользователь в определенных условиях видит страницу, имитирующую стандартную проверку Cloudflare.
Под видом CAPTCHA пользователя заставляют самому запустить вирус
Поддельная страница предлагает пройти обычную проверку «Я не робот». Однако вместо традиционной CAPTCHA пользователь получает инструкцию скопировать определенную команду, нажать Win+R, открыть командную строку или PowerShell и выполнить ее.
Именно выполнение этой команды запускает процесс загрузки и установки вредоносного программного обеспечения.
По данным CERT-UA, мошенническая страница демонстрируется только пользователям Windows, попавшим на зараженный ресурс из поисковиков, в частности Google или DuckDuckGo.
Кроме того, механизм сконфигурирован таким образом, чтобы показывать поддельную проверку не чаще двух раз в течение 12 часов. Это может осложнять обнаружение заражения владельцами веб-ресурсов и специалистами по кибербезопасности.
CERT-UA: настоящая CAPTCHA никогда не просит запускать команды
В Госспецсвязи обращают внимание на ключевой признак, по которому пользователь может распознать атаку.
Легитимные системы проверки CAPTCHA и Cloudflare не требуют нажимать Win+R, открывать командную строку или PowerShell, копировать и выполнять какие-либо системные команды.
Если сайт выдвигает подобное требование, CERT-UA рекомендует немедленно закрыть страницу, даже если пользователь хорошо знает ресурс и раньше ему доверял. В рамках этой кампании появление знакомого доменного имени не гарантирует безопасности, поскольку злоумышленники используют уже скомпрометированные легитимные сайты.
Вирус похищает пароли и позволяет управлять компьютером
После заражения пользовательским устройством незаметно устанавливается вредоносное браузерное расширение, которое маскируется под «Microsoft Office Word Editor».
По данным CERT-UA, оно способно получать логины и пользовательские пароли, собирать историю посещения вебсайтов, а также обеспечивать злоумышленникам возможность удаленного управления зараженным компьютером.
Таким образом, последствиями атаки могут стать компрометация аккаунтов и корпоративных систем, если на зараженном устройстве использовались соответствующие данные для авторизации.
Для снижения рисков в корпоративной IT-инфраструктуре системным администраторам рекомендуют ограничить обычным пользователям возможность запуска окна «Выполнить» через Win+R, а также запретить установку MSI-пакетов без прав администратора.
Источник: borg.expert
 Поделиться