


iPhone 18 Pro з iOS 27.0.1 «ідеально» зламали
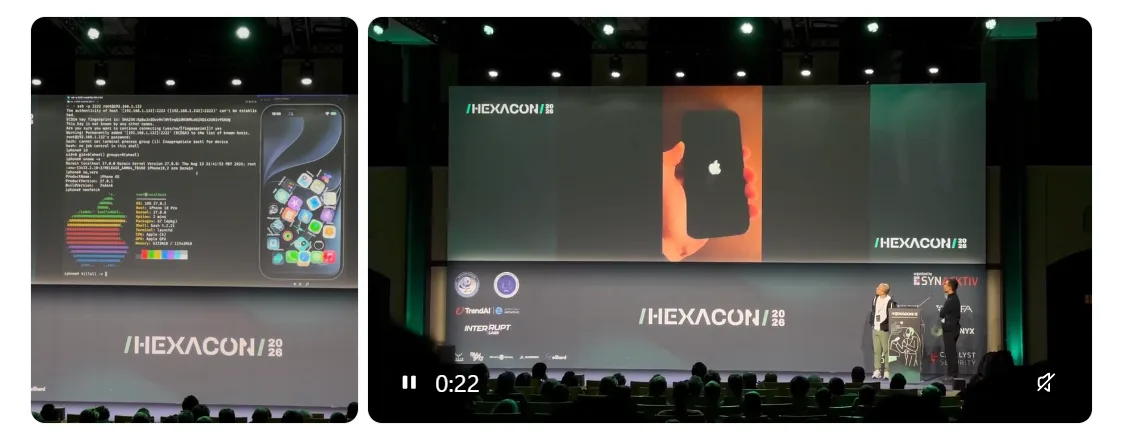
На нещодавній конференції Hexacon з наступальної безпеки, що проходила в Парижі, компанія Calif.io продемонструвала публічний «ідеальний джейлбрейк» для iPhone 18 Pro, що працює під управлінням iOS 27.0.1. Особливістю цього досягнення є те, що найвищий рівень доступу до системи зберігається навіть після перезавантаження пристрою.
Що таке «ідеальний джейлбрейк»?
Джейлбрейк (jailbreak) — це процес зняття обмежень, накладених Apple на операційну систему iOS. Він дозволяє користувачам отримувати найвищий рівень прав доступу (root) до системи. Це, своєю чергою, відкриває можливості для встановлення додатків не з App Store, повного доступу до файлової системи, глибокої кастомізації інтерфейсу та видалення попередньо встановлених програм.
Традиційні методи джейлбрейку часто вимагають повторного підключення до комп’ютера або повторного запуску певних вразливостей після кожної перезавантаження пристрою. На противагу цьому, «ідеальний джейлбрейк» (untethered jailbreak) означає, що стан зламу системи зберігається навіть після вимкнення та увімкнення iPhone.
Демонстрація та технічні аспекти
Під час презентації на Hexacon, дослідники з Calif.io успішно продемонстрували цей процес. Після перезавантаження iPhone та розблокування за допомогою стандартного пароля, вони змогли миттєво відкрити SSH-сесію з правами користувача root. Інформація в терміналі підтвердила, що на пристрої встановлено iOS 27.0.1.
Сучасні iPhone мають надзвичайно складну систему безпеки. Для успішного зламу зазвичай необхідно об’єднати декілька вразливостей. Це включає вихід з пісочниці додатків, отримання контролю над ядром операційної системи та обхід апаратних захистів, таких як Pointer Authentication Codes (PAC). Збереження доступу після перезавантаження вимагає додаткового подолання механізмів перевірки завантажувального коду Apple, що робить демонстрацію Calif.io особливо значущою.
Подальші кроки та обмеження
Незважаючи на успішну демонстрацію, наразі звичайні користувачі не можуть повторити цей джейлбрейк самостійно. Компанія Calif.io ще не оприлюднила назви вразливостей, які були використані, технічні деталі чи інструменти для завантаження. Вони лише зазначили, що відповідна інформація буде опублікована «у належний час».
Окрім демонстрації «ідеального джейлбрейку», під час конференції Calif.io також представила інші розробки, включаючи можливість атаки на Signal одним кліком та демонстрації, пов’язані з iMessage.
Джерело: https://www.ithome.com/1/014/271.htm
Источник: HiTech
 Поделиться