
Кібербезпека у Дніпрі: які нові схеми шахрайства набирають поширення та як себе убезпечити
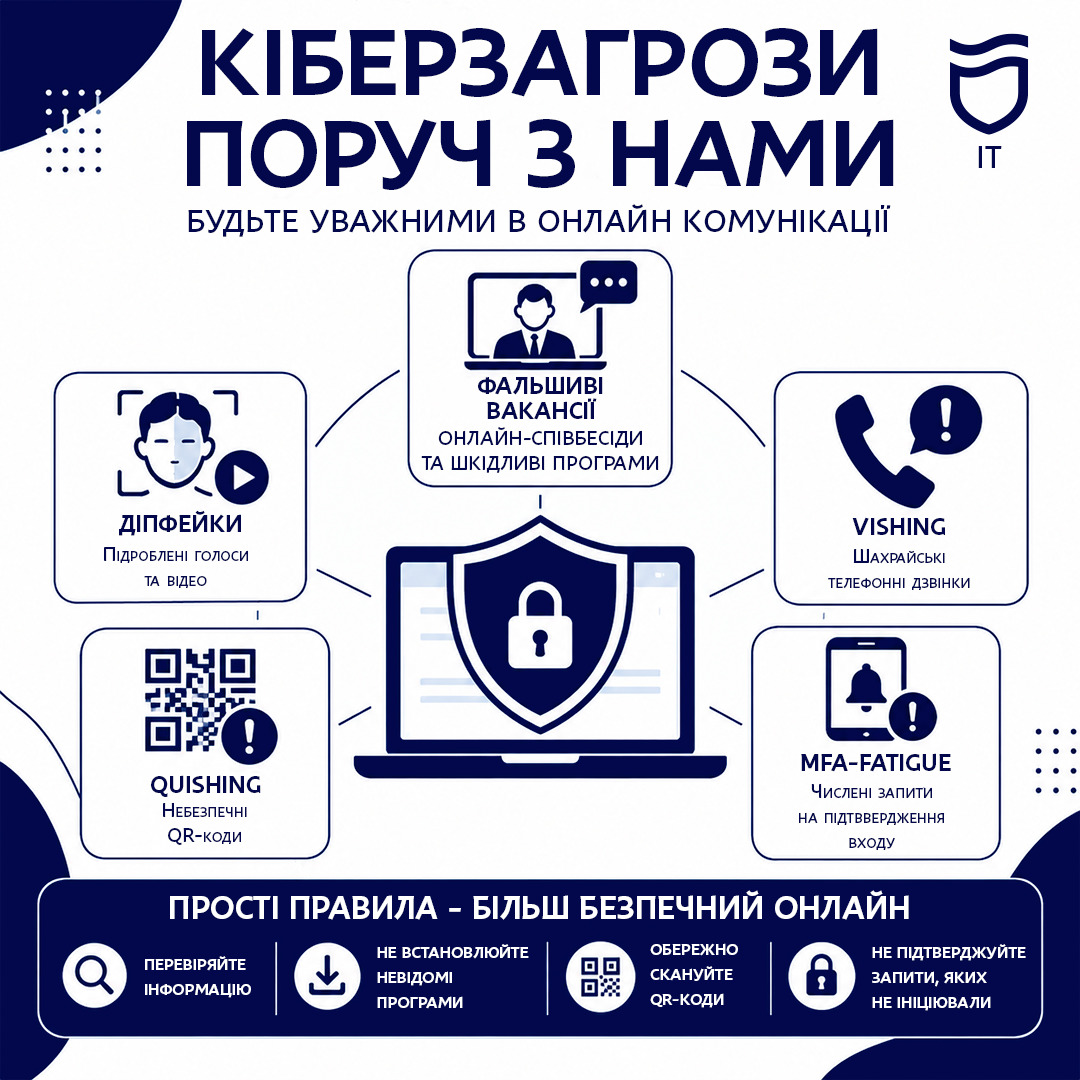
Кіберзагрози постійно змінюються, а дії зловмисників стають дедалі складнішими для розпізнавання. Замість очевидно підозрілих листів чи повідомлень шахраї використовують заздалегідь підготовлені сценарії, які можуть виглядати як звичайне робоче або особисте спілкування. Вони збирають доступну інформацію про людину, створюють правдоподібні ситуації та використовують довіру, поспіх або неуважність.
Про актуальні методи соціальної інженерії та правила цифрової безпеки нагадує Департамент інформаційних технологій Дніпровської міської ради спільно із Сектором з кіберзахисту Управління Держспецзв’язку у Дніпропетровській області.
Серед поширених схем, на які варто звертати особливу увагу:
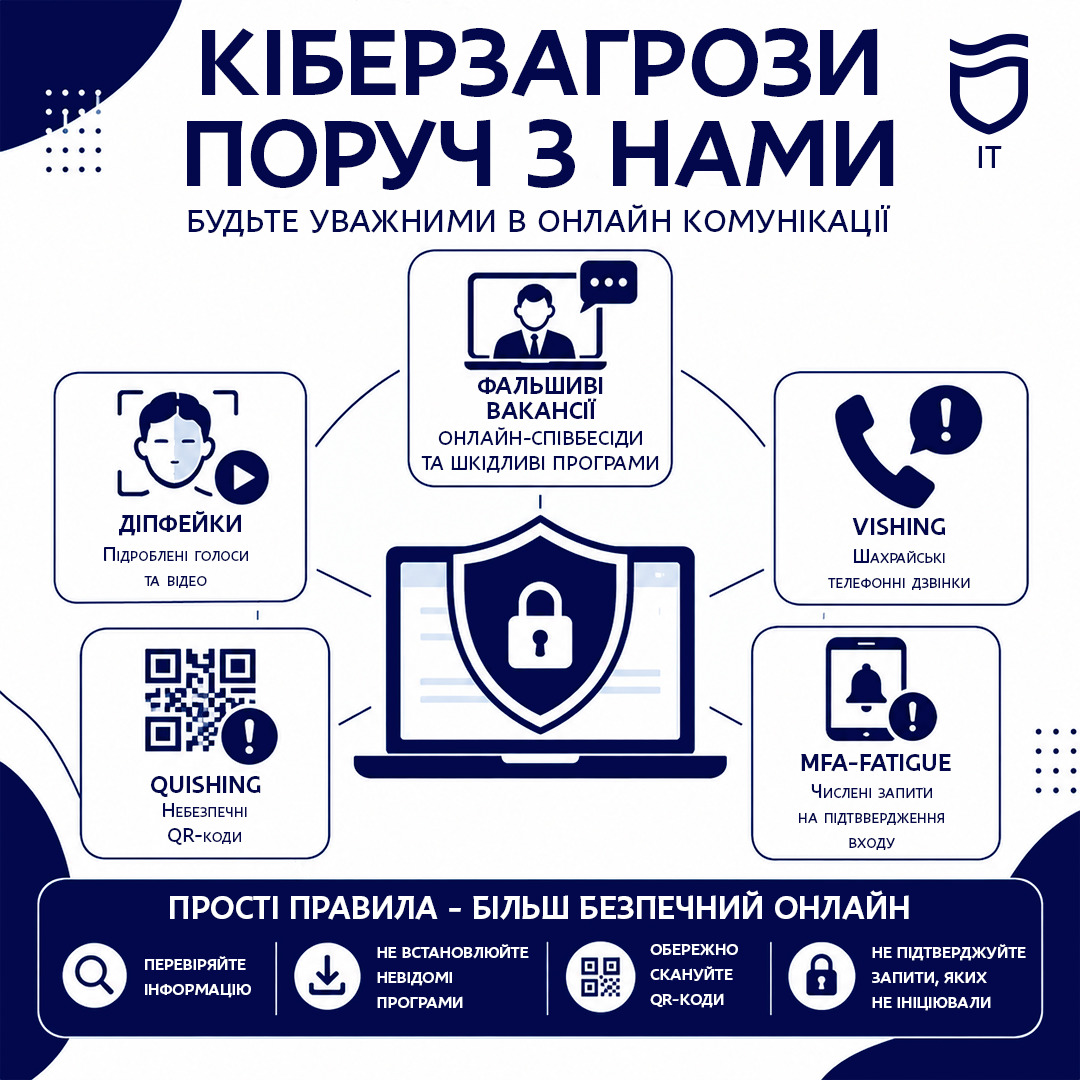
- фальшиві вакансії та «тестові завдання». Шахрайство може починатися з привабливої пропозиції роботи та цілком реалістичної онлайн-співбесіди. Після цього кандидату пропонують виконати тестове завдання, для якого потрібно встановити VPN-клієнт або іншу програму. Таке програмне забезпечення може містити шкідливий код. Один із наведених прикладів — модифікований VPN-клієнт SopraVPN.
- Діпфейки. Сучасні технології дають змогу переконливо імітувати голос та відеозображення людини. Тому навіть голосове повідомлення або відеодзвінок нібито від знайомого, колеги чи керівника не варто вважати безумовним підтвердженням особи співрозмовника.
- Vishing — голосовий фішинг. Зловмисник телефонує від імені банку, служби підтримки, установи чи іншої організації та намагається отримати необхідну інформацію або спонукати людину до певних дій.
- Quishing — фішинг через QR-коди. Звичайний на вигляд QR-код може вести на підроблений або небезпечний ресурс. Тому особливо уважно слід ставитися до кодів із невідомих або ненадійних джерел.
- MFA fatigue — атака через численні запити на підтвердження входу. Зловмисники багаторазово надсилають користувачеві запити багатофакторної автентифікації, розраховуючи, що через втому або неуважність він зрештою підтвердить один із них.
Як зменшити ризики?
Фахівці радять насамперед не діяти під тиском. Термінові вимоги, залякування можливими наслідками або, навпаки, обіцянки несподіваної вигоди мають стати приводом зупинитися та перевірити інформацію.
Якщо незвичне прохання надходить нібито від колеги, керівника чи знайомого, варто зв’язатися з цією людиною через інший, заздалегідь відомий канал. Не слід встановлювати невідомі VPN-клієнти та інші програми за сторонніми інструкціями, сканувати QR-коди з ненадійних джерел або підтверджувати запити на вхід, які ви не ініціювали. Саме такі правила цифрової гігієни рекомендують фахівці Держспецзв’язку.
У Департаменті інформаційних технологій міськради наголошують: технічні засоби захисту необхідні, однак не менш важливими залишаються уважність користувачів і відповідальне ставлення до цифрової безпеки. Для міста це безпосередньо пов’язано із захистом даних та стабільною роботою інформаційних ресурсів і критичної інфраструктури Дніпра.
Кібербезпека — це спільна відповідальність. Звичка перевіряти інформацію, не поспішати з рішеннями та критично оцінювати навіть переконливі повідомлення допомагає протидіяти сучасним методам соціальної інженерії.
-
- Кібербезпека у Дніпрі: які нові схеми шахрайства набирають поширення та як себе убезпечити – 21.09.2026
Читайте також: 19 400 гривень на підготовку до зими: хто з мешканців Дніпропетровщини може отримати допомогу