

Китайский повербанк за $19 обвинили в шпионаже за iPhone: насколько реальна угроза
Что обнаружил владелец подозрительного повербанка
История получила огласку 4 ноября 2026 года, когда пользователь X под ником goldtooth.exe опубликовал подробный рассказ о покупке. По его словам, примерно за три недели до этого он приобрел в аэропорту китайского Гуанчжоу безымянный аккумулятор с заявленной емкостью 30 000 мА·ч. Устройство стоило $19, что по официальному курсу НБУ на 8 ноября составляет около 863 грн.
Первый тревожный сигнал появился сразу после подключения аксессуара к смартфону Apple. Вместо обычного начала зарядки iPhone показал системный запрос «Доверять этому компьютеру?». Владелец не придал ему значения и разрешил подключение. Позже именно это действие он связал с предполагаемой утечкой информации.
Спустя несколько недель пользователь решил проверить устройство с помощью Claude Code от Anthropic. По его утверждению, анализ USB-подключения показал, что повербанк распознается смартфоном как полноценное вычислительное устройство, оснащенное собственной памятью и возможностью выхода в интернет.
Автор публикации заявил, что обнаружил следующие сведения, к которым якобы получил доступ неизвестный компонент:
- IMEI и серийный номер смартфона;
- контактную книгу, содержащую 1206 записей;
- перечень установленных приложений, включая банковские программы;
- 3912 фотографий, среди которых находились изображения документов;
- название домашней сети Wi-Fi и пароль от нее.
По словам пользователя, обнаруженная электроника могла самостоятельно подключаться к домашней сети и отправлять собранную информацию на внешний сервер. За три недели якобы произошло 19 таких передач данных. Последняя, согласно опубликованному рассказу, состоялась ночью, когда владельцы смартфонов спали.
Внутри нашли не только аккумуляторные элементы
После обнаружения подозрительной активности владелец передал внешний аккумулятор в ремонтную мастерскую для разборки. Результат осмотра, если верить опубликованным фотографиям и описанию, оказался не менее неожиданным, чем история с передачей информации.
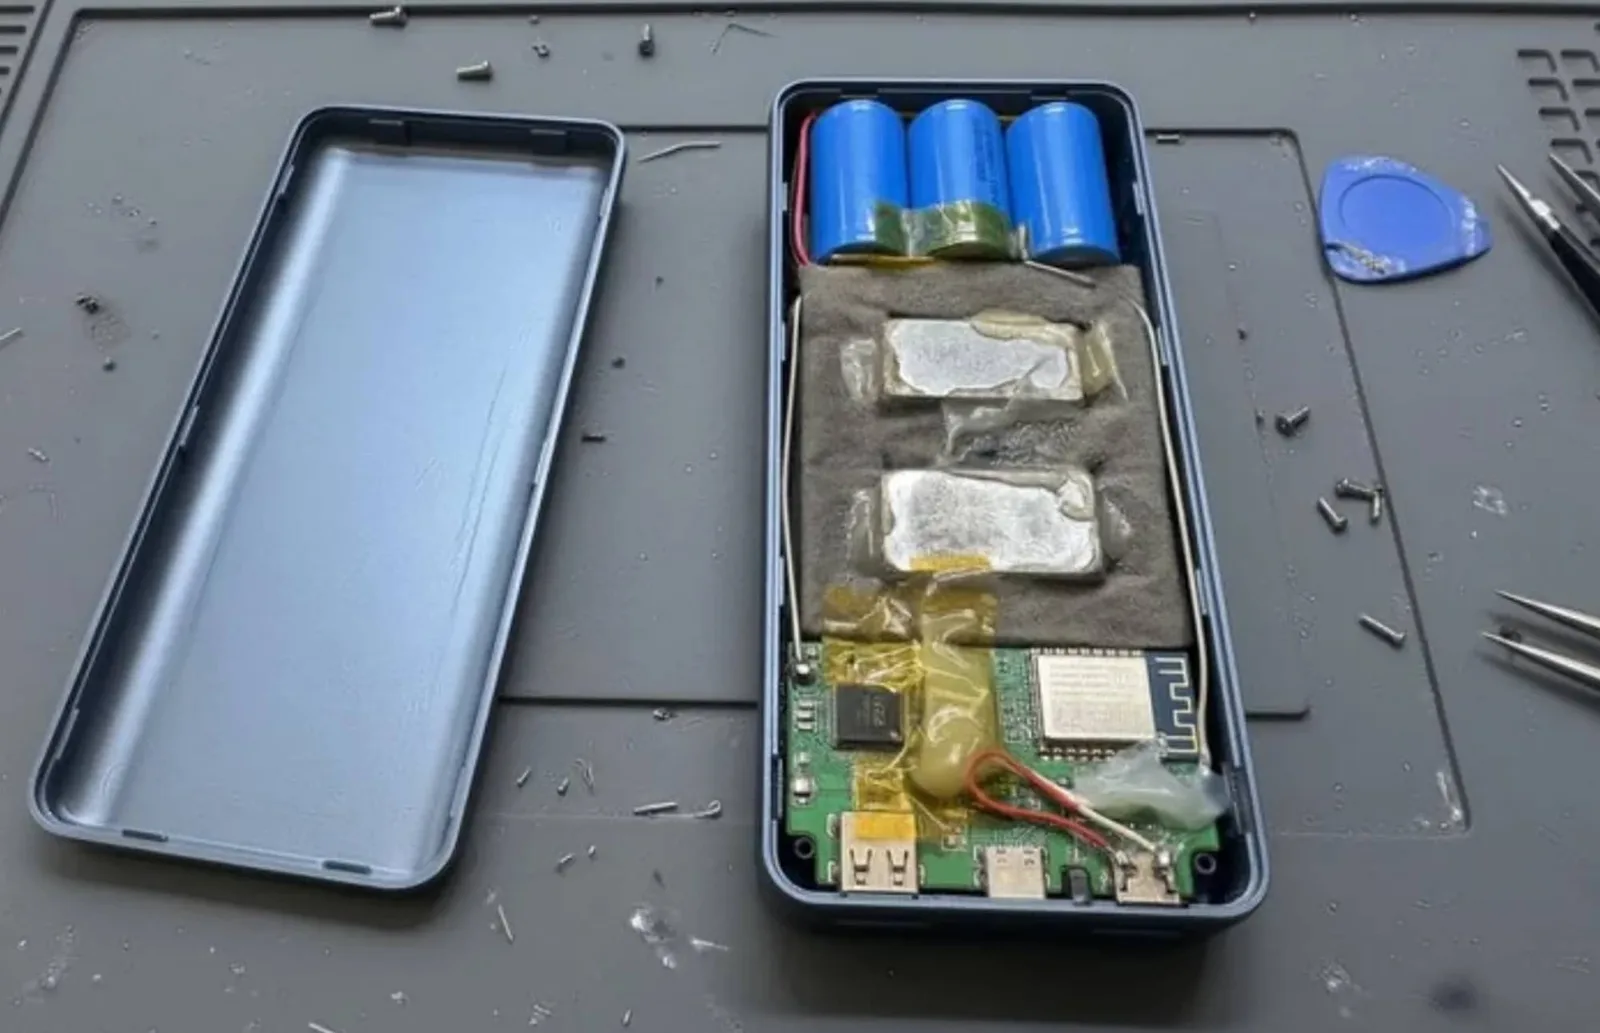
Вместо заявленных 30 000 мА·ч внутри находились аккумуляторные элементы общей емкостью примерно 9100 мА·ч. Остальное пространство занимали поролоновый наполнитель и металлические детали, которые увеличивали массу корпуса. Это указывает на возможную фальсификацию характеристик устройства.
Кроме элементов питания, автор продемонстрировал дополнительную электронную плату, на которой, по его утверждению, находились микросхема памяти объемом 64 ГБ, беспроводной модуль и антенна. К USB-разъему также были подведены дополнительные провода.
Таким образом, если описание соответствует действительности, речь идет не просто о некачественном аккумуляторе с завышенной емкостью, а о намеренно модифицированном аксессуаре. Впрочем, наличие дополнительной электроники само по себе еще не доказывает, что она действительно использовалась для похищения информации.
Holy sh*t. Claude Code just found a hidden chip inside my Chinese power bank from Guangzhou. Every time I charged my iPhone, it quietly copied the whole phone… It also read our saved Wi-Fi password off my iPhone, got onto our home network and sent everything to a server. I bought it for $19 at an airport kiosk there 3 weeks ago. No brand, 30,000 mAh on the label, and it felt heavy. The first time I plugged in, the screen asked "Trust This Computer?". I tapped Trust without thinking and went on with my day. That one tap gave it access to everything. This morning I finally set up Claude Code to warn me when any device starts reading my files. An hour later, 10 seconds into charging, the screen filled with yellow warnings, then red ones: data was moving when it should only be charging. I asked Claude Code what was going on. My phone saw the power bank as a small computer with 64 GB of storage and its own internet connection. A USB cable has wires for power and wires for data, and a normal charger only uses the power ones. This one used both, and it had already copied all of this: → /device → IMEI and serial number → /contacts → 1,206 numbers → /apps → every app I have, including my 2 bank apps → /photos → 3,912 pictures, my passport among them → /wifi → our network name and its key → /wife's iPhone → her photos too, she charged from it twice and tapped Trust too Each time we plugged in, it used that key to get online and send out the new files: sends to → 47.***.***.12 uploads → 19 in 3 weeks last one → last night at 2:14, while we slept I pulled the cable right away. Then Claude Code blocked that address on our router and walked me through changing the Wi-Fi password and the logins for my bank apps. I had it opened at a repair shop, and what was inside is in the first comment. A 30-second check for your own is in the second one. Save this and test every power bank in your house today.
— goldtooth.exe (@0xGoldTooth) November 4, 2026
Почему в этой истории есть технические противоречия
Самая важная деталь рассказа — получение доступа к данным после нажатия кнопки доверия. Такая возможность действительно существует в экосистеме Apple, но ее нельзя трактовать как разрешение любому зарядному устройству бесконтрольно читать содержимое смартфона.
Согласно документации Apple, доверенный компьютер может синхронизировать данные с iPhone и получать доступ к фотографиям, видео, контактам и другой информации. Для установления доверенных отношений пользователь должен не только выбрать соответствующий пункт на экране, но и подтвердить действие на самом смартфоне. После этого подключенное устройство получает предусмотренные системой возможности взаимодействия с телефоном.
Однако из этого не следует, что обычный повербанк автоматически получает все сохраненные пароли, содержимое приложений и данные защищенного хранилища iOS. В частности, доступ к паролям из связки ключей нельзя приравнивать к обычному копированию фотографий или контактов. Для получения таких сведений необходимы дополнительные условия и механизмы доступа.
Есть вопросы и к роли Claude Code. Это инструмент Anthropic для разработки программного обеспечения, работающий в компьютерной среде. Он способен анализировать доступные системе данные, выполнять команды и помогать исследовать подключенные устройства. Но сам по себе он не является специализированным криминалистическим комплексом и не может магическим образом получать доступ ко всем внутренним процессам iPhone.
Поэтому утверждения о том, что искусственный интеллект самостоятельно обнаружил полный механизм слежки и установил объем похищенной информации, требуют отдельного подтверждения. Для этого понадобились бы журналы USB-взаимодействия, сетевые записи, анализ прошивки и аппаратных компонентов подозрительного аккумулятора.
Атаки через зарядные устройства действительно существуют
Сомнения в конкретной публикации не означают, что подобный сценарий полностью невозможен. В информационной безопасности давно известна технология juice jacking — атака через модифицированные USB-порты и зарядные станции, которые используют соединение не только для подачи электричества, но и для обмена данными.
Дополнительные доказательства реальности таких угроз представили исследователи из Технического университета Граца. В 2025 году на конференции USENIX Security они опубликовали исследование ChoiceJacking, посвященное способам обхода механизмов подтверждения USB-подключения.
Ученые продемонстрировали, как специально подготовленное зарядное устройство может имитировать действия пользователя и самостоятельно инициировать разрешение на передачу данных. Эксперименты проводились на устройствах восьми производителей, включая смартфоны Apple. В отдельных случаях исследователям удалось получить доступ к фотографиям, документам и данным приложений.
Это принципиально важное отличие от истории с китайским повербанком: ChoiceJacking — опубликованное научное исследование с описанной методикой и лабораторными испытаниями, тогда как обвинения в адрес конкретного аккумулятора пока основаны на рассказе одного пользователя.
Apple предусматривает дополнительные ограничения для проводных подключений. Согласно документации Platform Security, после определенного периода бездействия iPhone требует разблокировки для установления нового соединения с аксессуаром. Если смартфон заблокирован более часа, новые подключения для передачи данных не разрешаются до его разблокировки. Это уменьшает возможности для незаметного доступа к информации через неизвестные устройства.
Как защитить iPhone при зарядке от неизвестных источников
Для украинских пользователей вопрос имеет практическое значение. Во время продолжительных поездок, отключений электричества и пребывания в общественных местах повербанки и USB-зарядки становятся привычным способом поддерживать смартфон в рабочем состоянии. При этом происхождение аксессуара и его реальное назначение не всегда очевидны.
Чтобы уменьшить вероятность проблем, стоит придерживаться нескольких правил:
- Не соглашайтесь на установление доверия, если iPhone неожиданно предлагает доверять неизвестному компьютеру или аксессуару. Выбирайте «Не доверять».
- Для зарядки используйте собственный сетевой адаптер или качественный внешний аккумулятор с понятным производителем.
- При использовании общественных USB-разъемов применяйте USB Data Blocker — адаптер, который физически блокирует передачу данных, оставляя возможность получать питание.
- Не покупайте подозрительно дешевые аккумуляторы без маркировки, достоверных характеристик и информации о производителе.
- Регулярно обновляйте iOS, поскольку обновления содержат исправления уязвимостей и дополнительные механизмы защиты.
Если пользователь ранее случайно разрешил доверие неизвестному устройству, Apple позволяет сбросить список доверенных подключений через настройки конфиденциальности и геолокации: «Настройки» → «Основные» → «Перенос или сброс iPhone» → «Сброс» → «Сбросить геонастройки и конфиденциальность».
Можно ли считать китайский повербанк шпионским устройством?
На данный момент однозначного ответа нет. Вирусная публикация описывает технически возможную категорию угроз, однако доказательств того, что именно этот экземпляр аккумулятора действительно похищал данные, недостаточно. Нет опубликованного независимого заключения лаборатории, подтвержденного анализа сетевого трафика или результатов полноценной экспертизы электронной платы.
При этом отдельная проблема с поддельной емкостью выглядит вполне правдоподобно: установка дополнительных грузов и наполнителя вместо аккумуляторных элементов — известный способ имитировать характеристики дешевых внешних батарей. Но и эта часть истории нуждается в независимом подтверждении.
Пока разумнее воспринимать произошедшее как неподтвержденное сообщение о потенциально опасном аксессуаре, а не как доказательство массовой шпионской кампании. Практический урок остается актуальным: зарядное устройство не должно требовать предоставления доступа к личным данным смартфона, а необычный запрос iPhone на установление доверия — достаточная причина немедленно прекратить подключение.
Источник: itc
Источник: iLenta
 Поделиться