

Eset фіксує посилення кібератак на українські організації

Євген Куліков
У другому та третьому кварталах APT-групи посилили атаки на українські державні, військові та промислові структури. Зокрема Eset зафіксувала першу руйнівну кібератаку білоруського угруповання в Європі, кампанію проти поштових серверів MDaemon і нові способи використання AI кіберзлочинцями.
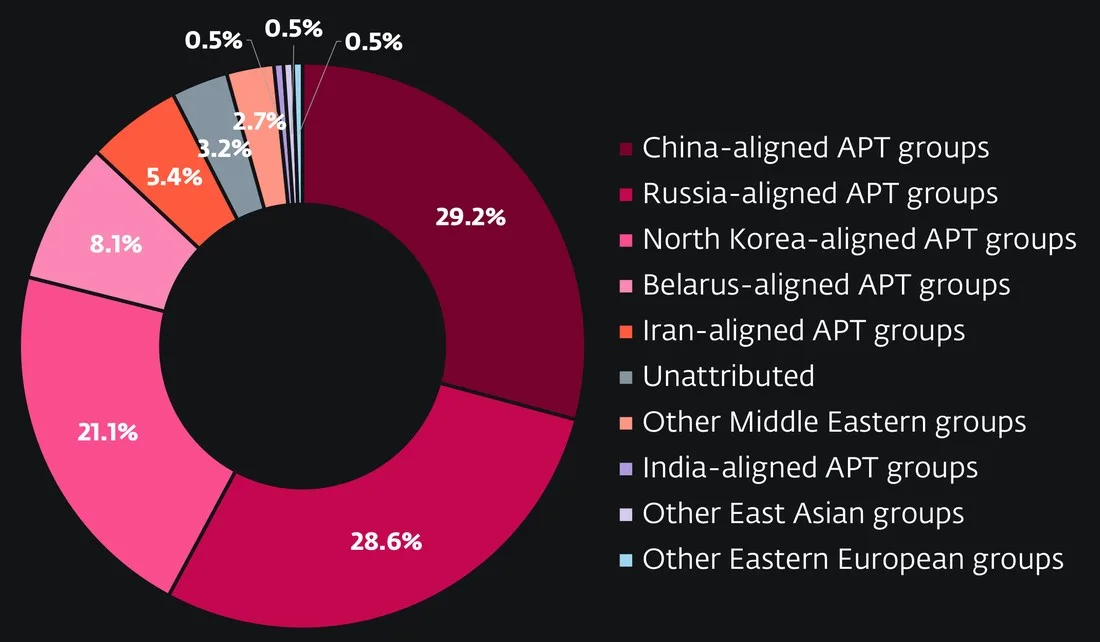
У звіті за квітень-вересень 2026 року дослідники компанії Eset зафіксували зміни в діяльності державних хакерських угруповань. Російські операції залишаються зосередженими на Україні, білоруські групи дедалі частіше діють відповідно до інтересів москви, а північнокорейські оператори розширюють атаки на ланцюги постачання програмного забезпечення.
Україна залишається головною ціллю російських APT-груп у Європі. У другому та третьому кварталах під атаками були державні установи, органи місцевого самоврядування, медичні заклади, військові, оборонні підприємства та організації, пов'язані з інфраструктурою. Серед найбільш активних угруповань Eset називає Gamaredon, Sednit і TA488.
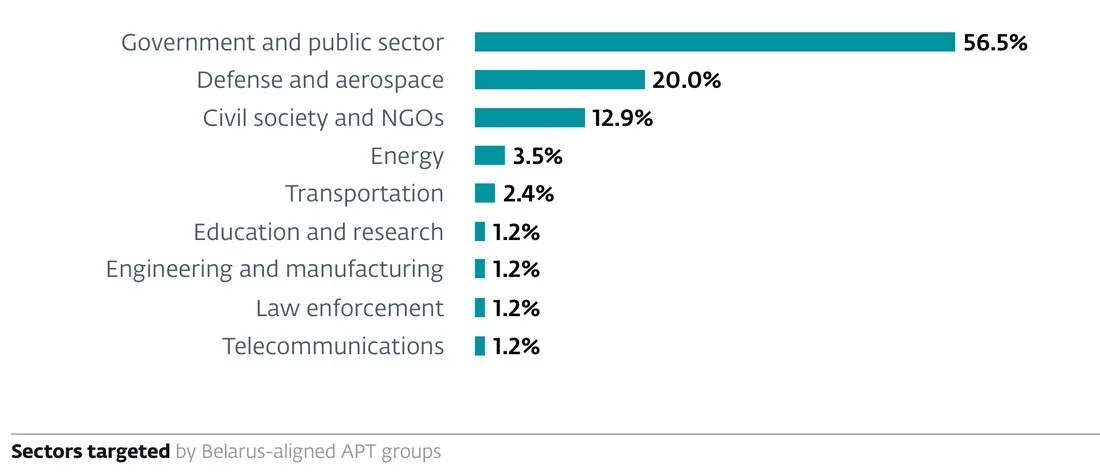
Водночас дослідники фіксують посилення координації між російськими та білоруськими хакерськими групами. Йдеться не лише про схожі цілі, а й про збіг оперативних завдань та інструментів. За оцінкою фахівців, білоруські угруповання можуть поступово переходити до тіснішої співпраці з російськими силовими структурами.
Найпоказовіший епізод стався наприкінці травня. Група FrostyNeighbor атакувала українське виробниче підприємство, пов'язане з транспортним сектором. Після отримання доступу зловмисники використали Chisel, UltraVNC і Cobalt Strike, а завершальним етапом стало розгортання скрипту-вайпера через Group Policy. Такий інструмент призначений для знищення даних.
Eset називає цей випадок першою задокументованою руйнівною кібератакою білоруського APT-угруповання в європейському регіоні. Дослідники не стверджують, що операцію безпосередньо координувала москва, однак її цілі більше відповідають російським військовим пріоритетам, ніж самостійним інтересам мінська. Це створює ризик подальшого поширення руйнівних операцій на інші білоруські групи.
Інший показовий випадок стосується поштової інфраструктури. Фахівці дослідили кампанію проти українських організацій, у якій зловмисники експлуатували вразливість у MDaemon Mail Server. Атака не потребувала жодних дій від користувача: достатньо було надіслати спеціально сформований RAR-архів на будь-яку адресу вразливого поштового сервера.
Причиною стала застаріла бібліотека libclamunrar.dll, яку MDaemon використовував для перевірки вкладень через ClamAV. Вона містила вразливість CVE-2025-8088, пов'язану з обходом каталогів у WinRAR. Попри те, що виправлення для ClamAV з'явилося ще 27 липня 2025 року, MDaemon продовжував постачати стару версію бібліотеки.
У результаті обробка вкладення могла призвести до виконання коду на сервері та запису шкідливої DLL у файлову систему. Для закріплення в системах зловмисники використовували два бекдори, Hellage і Helltag. Перший викрадав електронну пошту та інші дані й міг завантажувати додаткове шкідливе ПЗ. Другий забезпечував віддалене виконання команд, передавання файлів і збір інформації про систему через Telegram-бота.
MDaemon усунув проблему у версії 26.0.4 від 25 серпня 2026 року. Цей випадок показує ризик залежності захисних механізмів від сторонніх компонентів: оновлення основного продукту не завжди означає, що всі його бібліотеки також актуальні.
Зміни відбуваються і в діяльності північнокорейських груп. Lazarus відновила операцію DreamJob, спрямовану на виробників безпілотників та суміжні ланцюги постачання. Кампанія активізувалася орієнтовно в червні. Зловмисники використовували фальшиві вакансії та пропозиції роботи, щоб зацікавити співробітників оборонних компаній. Серед цілей були європейські підприємства, які виробляють безпілотні системи або займають важливі позиції в їхньому ланцюгу постачання.
Паралельно інше північнокорейське угруповання, DeceptiveDevelopment, змістило фокус із компрометації окремих розробників на ланцюг постачання програмного забезпечення. Після зараження комп'ютера розробника зловмисники викрадали Git-облікові дані, SSH-ключі та токени доступу. Отримані облікові дані дозволяли змінювати код у репозиторіях і приховувати втручання через переписування історії комітів.
Скомпрометовані компоненти поширювалися через npm, PyPI, Packagist, дзеркало Go-модулів і магазини розширень браузерів. Більшість постраждалих проєктів були невеликими утилітами, які підтримували окремі розробники. Це вказує на автоматизоване поширення: кожен заражений проєкт ставав потенційною точкою входу для його користувачів.
Для компаній, які активно використовують open-source залежності, така модель загрожує виходом атаки за межі початкової організації. Компрометація облікового запису одного розробника може вплинути на репозиторії, програмні компоненти та продукти, які використовують інші команди. Контроль доступу до систем керування кодом, захист токенів і перевірка змін у залежностях стають частиною захисту корпоративної інфраструктури.
Окремо Eset оцінює використання штучного інтелекту в операціях APT-груп. Дослідники виявили випадки застосування великих мовних моделей для прискорення розробки шкідливого ПЗ, створення фальшивих сайтів і підготовки фішингових матеріалів. В одному з епізодів російське угруповання UAC-0099 додало в коментар до скрипту фальшивий запит щодо створення ядерної зброї. Ймовірною метою було спровокувати захисні механізми LLM-систем аналізу коду та перешкодити перевірці шкідливого вмісту.
Попри ці приклади, Eset не бачить ознак того, що AI вже докорінно змінив характер APT-операцій. Більшість досліджених атак залишаються керованими людьми. Моделі використовують переважно як засіб прискорення окремих завдань, а не для повністю автономного проведення атак.
Загальна картина звіту вказує на кілька паралельних тенденцій: зближення російських і білоруських кібероперацій, зростання ризику руйнівних атак, використання вразливостей у корпоративному програмному забезпеченні та перенесення атак на ланцюги постачання.
Як безпечно перейти до системного та керованого використання ChatGPT Business
Джерело: KO
 Поділитися