


Google Chrome получает продвинутую защиту
Мошенникам всё чаще не нужно взламывать компьютер напрямую — достаточно убедить пользователя самостоятельно выполнить несколько опасных действий. Google расширяет защитные возможности Chrome, чтобы противодействовать таким сценариям ещё до того, как они приведут к заражению устройства.
Новые инструменты входят в Enhanced Protection — расширенный режим безопасности браузера.
Браузер начнёт оценивать угрозу ещё до загрузки страницы
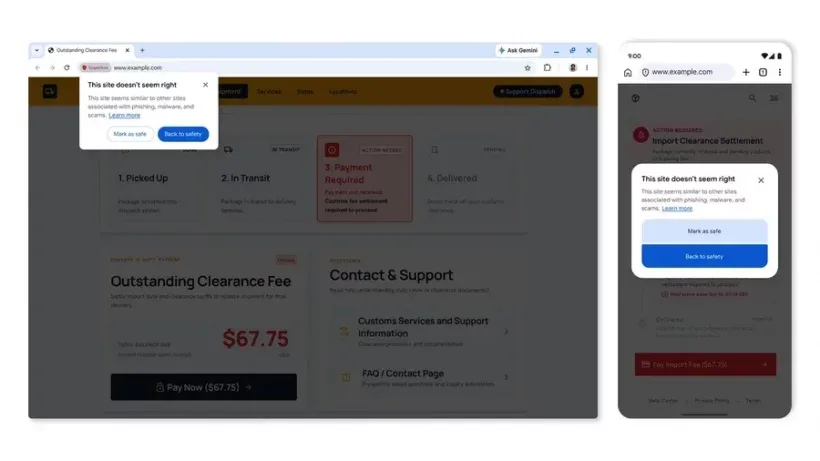
Одно из изменений касается того, как Chrome реагирует на подозрительные интернет-ресурсы. Теперь предупреждение не обязательно означает, что сайт уже признан однозначно вредоносным: браузер сможет отдельно обозначать страницы, которые вызывают сомнения, но для окончательной блокировки которых недостаточно уверенности.
В таком случае появится дополнительное окно с символом щита. Пользователь сможет отказаться от перехода либо указать, что сайт безопасен, если система ошиблась. Для ресурсов с более высоким уровнем риска сохранится строгий сценарий: Chrome перекроет доступ и покажет красное полноэкранное предупреждение.
Разделение на две категории позволяет браузеру реагировать на потенциальную опасность более гибко — не смешивать сомнительные страницы с ресурсами, которые с высокой вероятностью представляют реальную угрозу.
Chrome будет искать опасные инструкции в буфере обмена
Отдельное внимание Google уделила атакам ClickFix. Их механизм строится на социальной инженерии: человеку показывают сообщение о якобы возникшей неисправности, предлагают пройти проверку или установить обновление, а затем убеждают скопировать и выполнить специальную команду.
В действительности эти инструкции могут запускать вредоносный код или приводить к установке нежелательного программного обеспечения. Пользователь сам инициирует действие, поэтому подобная схема способна обходить привычную настороженность по отношению к подозрительным загрузкам.
В Enhanced Protection появились дополнительные механизмы анализа содержимого буфера обмена. Chrome может выявлять опасные команды, очищать буфер от потенциально вредоносных данных и предупреждать человека о риске до выполнения инструкции.
Облачный Gemini поможет обнаруживать подделки
Ещё одно изменение связано с обработкой инцидентов безопасности. Google расширяет использование Gemini: наряду с анализом непосредственно на устройстве теперь применяется облачная модель искусственного интеллекта.
Она предназначена, в частности, для распознавания фальшивых антивирусных программ и поддельных уведомлений об обновлении Chrome. Подобные страницы и сообщения имитируют привычные инструменты защиты, рассчитывая на то, что пользователь примет их за официальные и выполнит предложенные действия.
Облачная модель дополняет другие защитные механизмы браузера. При этом речь идёт о возможностях расширенного режима, а не о гарантии обнаружения абсолютно всех мошеннических ресурсов.
Enhanced Protection
Согласно данным компании, расширенный режим обеспечивает защиту от фишинга и интернет-мошенничества в десять раз эффективнее стандартных настроек безопасности. Это заявление Google о сравнительной эффективности её защитных механизмов.
Чтобы воспользоваться дополнительными функциями, откройте настройки Chrome и перейдите в раздел «Конфиденциальность и безопасность», затем — «Безопасность». В нём нужно выбрать режим Enhanced Protection, или «Расширенная защита».
Обновление отражает более широкий подход к безопасности браузера: Chrome пытается не только распознавать опасные сайты, но и предотвращать действия, к которым пользователя подталкивают злоумышленники. Это особенно важно для атак, в которых главным инструментом становится доверие человека к убедительно оформленным предупреждениям и инструкциям.
Не пропустите интересное!
Підписывайтесь на наши каналы и читайте анонсы хай-тек новостей, тестов и обзоров в удобном формате!
Мы в Facebook Мы в Instagram Мы в TelegramДжерело: Hi Tech.ua
 Поділитися