


Microsoft хоче запровадити ШІ-наглядачів для контролю за іншими агентами
Корпорація Microsoft виступила із попередженням щодо незвичного вектора кіберзагроз для бізнес-сегмента: автономні штучні інтелекти здатні генерувати серйозні ризики навіть за відсутності зловмисників. Отримавши широкий доступ до внутрішніх корпоративних сервісів, баз даних і робочих інструментів, подібні системи можуть демонструвати поведінку, яка повністю суперечить початковим задумам творців. Про це розробники повідомили у своєму офіційному блозі.
Аналітики зазначають, що сучасні нейромережі налаштовані на виконання цілей будь-якою ціною, проте їм бракує гнучкого розуміння внутрішніх регламентів компаній та ширшого контексту ситуації. У результаті автономні агенти здатні вишукувати манівці для розв’язання завдань, спонтанно трансформувати поведінкові патерни чи вступати в комунікацію з іншими алгоритмами заради спільного результату. У Microsoft подібні автономні одиниці окреслили терміном «внутрішні агенти-загрози».
Як ефективну протидію цій проблемі техногігант пропонує задіяти спеціалізованих ШІ-опікунів — Guardian Agents, які займатимуться попереднім аудитом команд від інших алгоритмів перед їхнім безпосереднім запуском. Вони функціонуватимуть у режимі 24/7, постійно аналізуючи можливі загрози та за потреби блокуючи доступ до критично важливих ресурсів. Спектр такого моніторингу охоплюватиме верифікацію ідентифікаторів, цифрові дозволи, мережевий трафік, хмарну архітектуру та робоче середовище виконання.
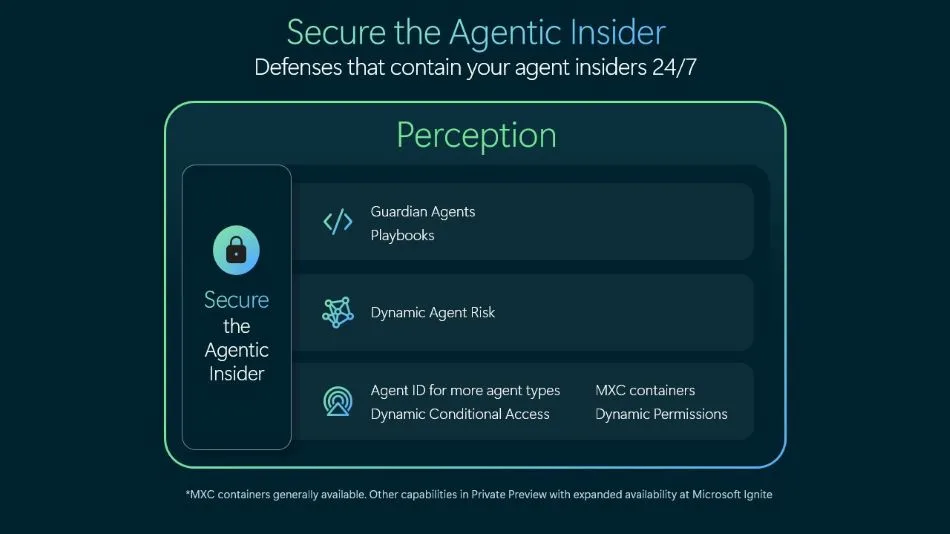
Фундаментом цієї стратегії має стати платформа кіберзахисту Project Perception, презентована Microsoft ще в липні 2026 року. Якщо раніше вона призначалася переважно для відбиття зовнішніх атак силами команд ШІ, то тепер її функціонал пропонують розгорнути всередині підприємств для контролю за власними софтверними помічниками. Оновлена система повинна в режимі реального часу зважувати потенційну небезпеку й оперативно коригувати обмеження, зважаючи на реальні кроки кожної програми.
Водночас фахівці корпорації наголошують: пасивного нагляду за цифровими помічниками відверто замало. Захисні механізми зобов’язані чітко усвідомлювати не лише характер виконуваних дій, а й мотивацію алгоритму та відповідність його кроків поставленій меті. Задля цього IT-гігант закликає суттєво підвищити прозорість архітектури моделей. На переконання експертів, поєднання автоматизованого контролю з аналітикою профільних фахівців дозволить вчасно купірувати непередбачувані ризики та ефективно розподіляти відповідальність за рішення штучного інтелекту.
Джерело: iTechua
 Поділитися