


Microsoft Sovereign Cloud: більше контролю та вибору для клієнтів
Microsoft продовжує розвивати свою стратегію цифрової суверенності, надаючи клієнтам ширші можливості для контролю над технологіями, які вони використовують, особливо в контексті хмарних обчислень та штучного інтелекту.
Новий етап у розвитку Microsoft Sovereign Cloud
Останніми роками спостерігається зростання попиту на глибокий контроль над даними, системами доступу, захистом цифрових активів та можливістю забезпечення безперебійної роботи критично важливих сервісів у мінливих регуляторних, геополітичних та безпекових умовах. У відповідь на ці виклики Microsoft представила Microsoft Sovereign Cloud, який покликаний дати організаціям більше вибору та контролю.
Підхід, орієнтований на робоче навантаження
Ключовим елементом стратегії Microsoft є підхід, заснований на робочих навантаженнях (workloads). Кожне навантаження має унікальні вимоги до даних, операцій, технологічних залежностей, безперервності роботи та ризиків. Microsoft Sovereign Cloud пропонує гнучкий підхід, що дозволяє застосовувати відповідний рівень контролю до кожного конкретного навантаження, не вимагаючи уніфікації всіх додатків під один шаблон розгортання.
Це означає, що компанії можуть використовувати масштабованість публічної хмари для загальнодоступних сервісів, забезпечувати локальну роботу для систем, критичних для безперервності бізнесу, або ж зберігати моделі ШІ та чутливі дані в контрольованому клієнтом середовищі.
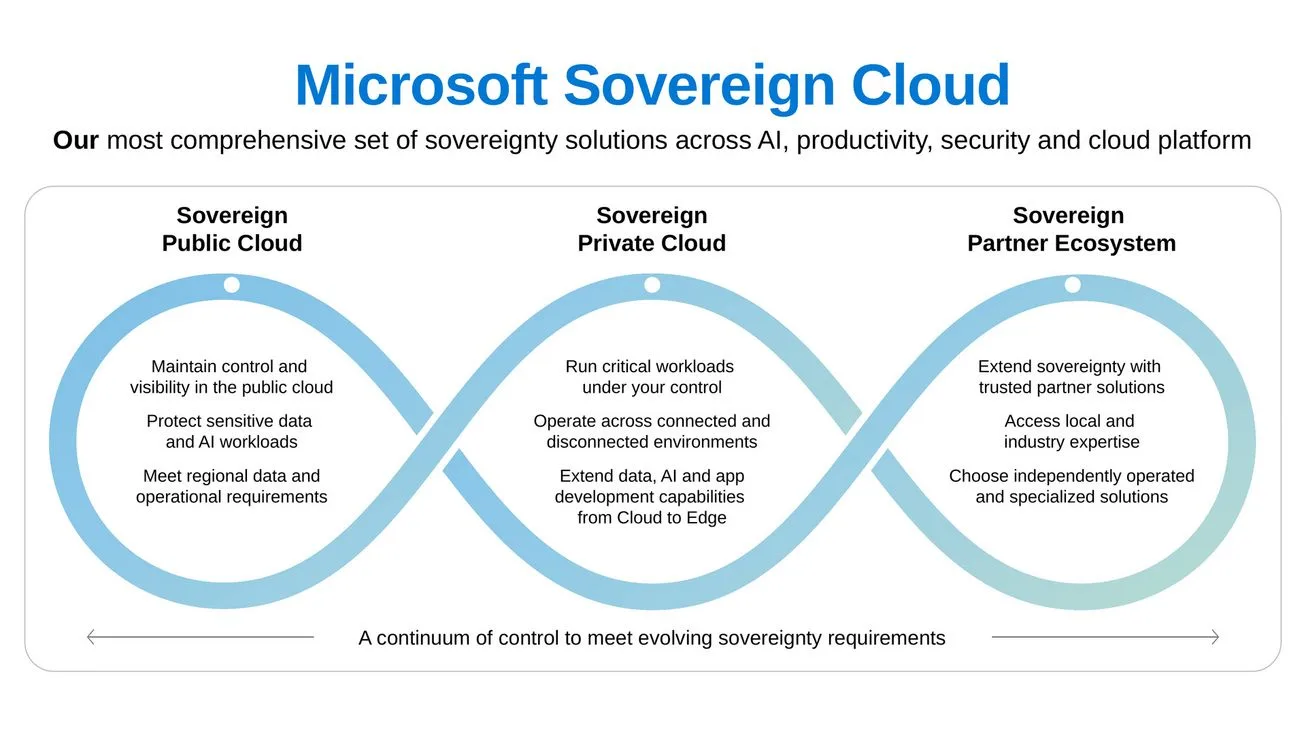
Континуум контролю: від публічної до приватної хмари та партнерських рішень
Microsoft Sovereign Cloud складається з трьох основних компонентів:
- Sovereign Public Cloud: Розширює можливості Azure для робочих навантажень, що потребують підвищеного контролю та прозорості, зберігаючи при цьому переваги масштабу та інновацій публічної хмари.
- Sovereign Private Cloud: Розширює хмарні можливості на середовища, керовані самими клієнтами, включаючи як підключені, так і відключені (disconnected) режими роботи.
- Sovereign Partner Ecosystem: Залучає незалежних партнерів, які пропонують локалізовані рішення, експертизу та технології, що відповідають вимогам суверенності на місцевих ринках.
Ці компоненти не є ізольованими; клієнти можуть комбінувати їх для створення комплексної стратегії цифрової суверенності.
Підвищення видимості та контролю в Sovereign Public Cloud
Для робочих навантажень, що розміщуються в публічній хмарі, Microsoft впроваджує нові інструменти для кращого розуміння та застосування суверенних контролів. Sovereign Control Panel (в публічній попередній версії) надає єдиний інтерфейс в Azure для моніторингу стану суверенності, застосування та управління контролями, виявлення прогалин та ризиків.
Додаткові можливості контролю доступу включають Just-in-time Access та Customer Lockbox. Для клієнтів з ЄС та ЄАВТ розгортається Data Guardian, що забезпечує європейський нагляд від довіреного партнера за віддаленим доступом інженерів Microsoft до виробничих систем. Production Touch Ledger створює захищені від втручання записи про такий доступ.
Azure Key Vault Managed HSM пропонує захист ключів шифрування в виділеному одноорендному середовищі. Повністю доступна функція External key management with Azure Managed HSM дозволяє клієнтам зберігати кореневі ключі шифрування у власному апаратному забезпеченні. Azure confidential computing захищає дані під час обробки в захищених середовищах виконання, а Azure Confidential Clean Rooms (в обмеженій попередній версії) застосовує ці технології для безпечного багатостороннього аналізу чутливих даних.
Стійкість та операційна незалежність
Для деяких робочих навантажень цифрова суверенність означає здатність підтримувати критичні операції в умовах перебоїв зв’язку або зміни геополітичної ситуації. Microsoft надає нові рекомендації та архітектурні шаблони для суверенної бізнес-безперервності. Sovereign Private Cloud підтримує як підключені, так і відключені операційні моделі, а функція переходу між цими режимами (в публічній попередній версії) надає гнучкість для забезпечення безперебійної роботи критичних сервісів.
Розширення локального контролю над життєвим циклом додатків
Sovereign Private Cloud, побудований на базі Azure Local, виносить хмарні можливості Microsoft у керовані клієнтом середовища. SQL Server on Azure Local вже доступний, а DocumentDB та Blob Storage on Azure Local входять до публічної попередньої версії.
GitHub Enterprise Local (в загальнодоступній версії з Microsoft Ignite) на базі Azure Local дозволяє зберігати репозиторії, код та артефакти розробки локально. Розробники також можуть використовувати GitHub Copilot з локальними моделями для інференсу.
Foundry Local (в загальнодоступній версії з Ignite) розширює локальне середовище додатків, пропонуючи локальний інференс та можливість взаємодії з локальними корпоративними даними за допомогою природної мови. Інтеграція з Microsoft 365 Local (в попередній версії для обраних клієнтів) поширює цю функціональність на локально керовані сервери SharePoint та Exchange.
Confidential virtual machines on Azure Local (в загальнодоступній версії) розширюють можливості конфіденційних обчислень на локальну інфраструктуру. Azure Local також підтримуватиме багатоклієнтські рішення (multitenancy), що розширить можливості для організацій з різними бізнес-підрозділами або межами безпеки.
Розширення можливостей через партнерів
Sovereign Partner Ecosystem надає клієнтам доступ до незалежно керованих середовищ (наприклад, Bleu у Франції), спеціалізованих програмних рішень від партнерів для Azure Local, та послуг від компаній, що поєднують технології Microsoft з локальною експертизою.
Майбутнє цифрової суверенності
Штучний інтелект посилює вплив технологічних рішень, що робить контроль над їх розгортанням ще більш важливим. Microsoft Sovereign Cloud продовжуватиме розвиватися, надаючи організаціям гнучкі можливості для інновацій з хмарою та ШІ, зберігаючи необхідний рівень контролю, конфіденційності та операційної незалежності.
джерело: Microsoft
Джерело: HiTech
 Поділитися