


У фейкових повідомленнях про масові мінування шкіл в Угорщині та інших країнах Європи виявили російський слід
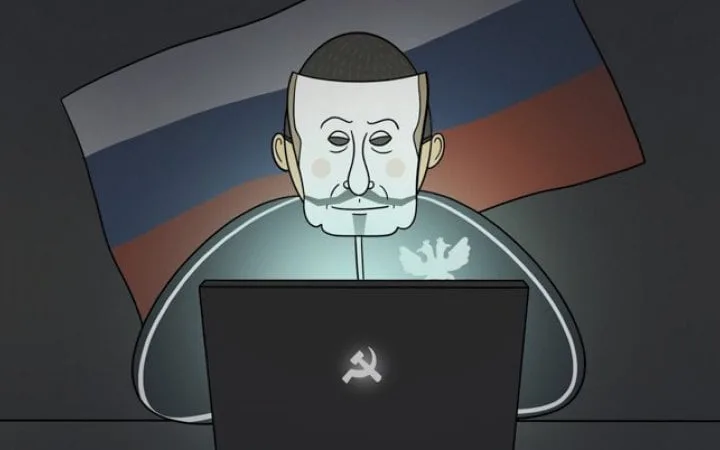
Фахівці з кібербезпеки зазначають, що зловмисники активно використовують російську інфраструктуру, зокрема, багатоступеневі VPN-сервіси для приховування своїх IP-адрес.
Додати LB.ua як бажанеджерело в Google
Вранці 19 жовтня понад 70 навчальних закладів у Будапешті та інших містах Угорщини отримали електронні листи із погрозами вибухів, через що Національне бюро розслідувань розпочало провадження за статтею про загрозу вчинення теракту.
Схожі масові розсилки цього ж дня зафіксували в майже 160 школах Північної Ірландії, а також у навчальних закладах Сербії, передає Telex.
Експерти наголошують, що такі події є частиною спланованої гібридної війни, у якій чітко простежується російський слід.
Зокрема, очільник Служби безпеки та інформації Чехії Міхал Коуделка раніше прямо заявив про причетність російських структур до аналогічних масштабних мінувань у Чехії, Словаччині та країнах Балтії. За його словами, ці акції є координованою гібридною кібероперацією РФ.
Аналітики НАТО й фахівці з кібербезпеки зазначають, що зловмисники активно використовують російську інфраструктуру, зокрема сервери Yandex, автоматизовані ботнети і багатоступеневі VPN-сервіси для приховування своїх IP-адрес. Оскільки російська влада відмовляється співпрацювати з європейськими правоохоронцями, розслідування таких атак стає складнішим.
Головна мета цих російських гібридних операцій полягає не у фізичному знищенні, а в дестабілізації ситуації, провокуванні паніки, перевантаженні спецслужб та підриві довіри громадян до державних інститутів. Спеціалісти застерігають, що з розвитком штучного інтелекту подібні загрози для європейських країн можуть лише посилитися.
- Сьогодні, 19:41 Мадяр висловився за перехід Угорщини на євровалюту, - Bloomberg
- Сьогодні, 15:16 КМДА: близько 15% закладів соціальної сфери Києва вже підключили до тепла
- Сьогодні, 11:56 Мерц застеріг, що Європа недооцінює загрозу з боку Росії
Джерело: LB.ua
 Поділитися