


Вразливість «Bad Epoll» у ядрі Linux загрожує пристроям Galaxy та Pixel
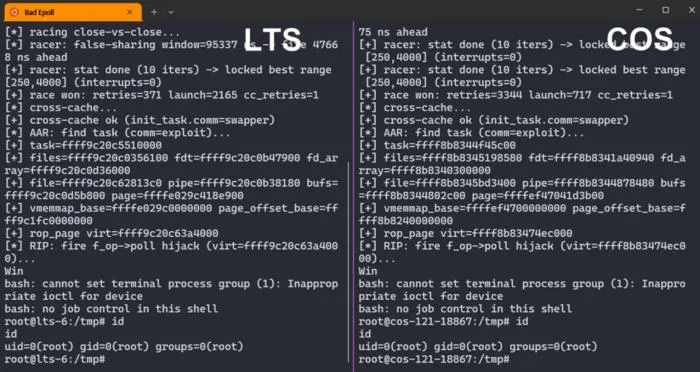
Дослідники з Лабораторії безпеки систем та програмного забезпечення Сеульського національного університету (SNU) під керівництвом професора Бьонйон Лі (Byoungyoung Lee) виявили небезпечну критичну вражливість у ядрі Linux під назвою «Bad Epoll» (CVE-2026-46242). Вона дозволяє звичайному користувачу без розширених прав повністю захопити контроль над системою та отримати права адміністратора (root).
Проблема є особливо критичною, оскільки загрожує не лише серверам та ПК на Linux, а й сучасним смартфоном на Android, включаючи флагманські лінійки Samsung Galaxy та Google Pixel.
Вражливість виявлена в epoll - базовому компоненті ядра Linux, який відповідає за ефективну обробку подій введення-виведення від різних програм та пристроїв. На epoll покладаються операційні системи, мережеві служби та веббраузери.
Це вражливість класу Use-After-Free (UAF), викликана станом гонитви (race condition).
Механізм атаки полягає у тому, що при одночасному закритті двох пов'язаних об'єктів epoll одне процесорне ядро записує дані в область пам'яті, яка вже була звільнена іншим ядром. Зловмисник може використати це для зчитування й перезапису пам'яті ядра та отримання root-прав.
Вікно для виникнення гонитви між двома операціями є надзвичайно малим - воно складає лише близько 6 машинних інструкцій. Щоб обійти це обмеження, дослідники використали переривання для штучного розширення часового вікна та приймання багаторазових повторних спроб без краху системи.
Під час демонстрації експлойт досяг 99% успішності.
Більшість вразливостей ядра Linux виникають у другорядних модулях, які відключені в Android. Проте epoll є фундаментальним компонентом Android, що робить Bad Epoll однією з кількох рідкісних загроз (близько 10 зі 130 виявлених у kernelCTF), які потенційно здатні підвищити привілеї на смартфоні. Крім того, атаку можна запустити з пісочниці рендерера Chrome у зв'язці з браузерною вражливістю.
У 2023 році у код epoll було внесено зміни, що створили два різні стани гонитви. Один із них виявила AI-модель Mythos від Anthropic (CVE-2026-43074), проте другу незахищену ділянку (Bad Epoll) штучний інтелект розпізнати не зміг.
17 лютого 2026 року команда науковців SNU офіційно повідомила команду безпеки ядра Linux про виявлену zero-day вражливість.
У березні 2026 року початкова латка від розробників ядра не повністю усунула проблему. Дослідники провели додатковий аналіз і надіслали уточнене рішення.
24 квітня 2026 року остаточне виправлення було інтегровано в основну гілку ядра Linux (mainline kernel).
У рамках програми безпеки kernelCTF команда SNU успішно продемонструвала підвищення привілеїв до root у спеціальному середовищі Linux-сервера від Google, за що отримала винагороду у розмірі $92337.
«Зі швидким розвитком технологій AI методи виявлення вразливостей суттєво змінюються. Проте у складних системах глибокий людський аналіз та нові перспективи залишаються вирішальними для виявлення актуальних загроз і визначення їхнього реального ризику», - зазначив професор Бьонйон Лі, керівник дослідження.
Користувачам пристроїв на Linux та Android наполегливо рекомендується встановити останні оновлення безпеки від виробників смартфона чи розробників дистрибутиву.
Як безпечно перейти до системного та керованого використання ChatGPT Business
Джерело: KO
 Поділитися