


Звіт Microsoft Digital Defense: Україна в трійці головних мішеней кібератак у світі
Україна стала першою державою у світі, проти якої розгорнули новий тип цифрової зброї.
Це шкідливе програмне забезпечення, що формує шкідливі команди за допомогою великих мовних моделей (LLM) в реальному часі.
Корпорація Microsoft презентувала глобальний звіт Microsoft Digital Defense Report, де докладно описала, як цифрова війна проти України перейшла в еру штучного інтелекту.
Експеримент LAMEHUG: вірус, який щомиті змінює свою поведінку
Згідно з даними звіту, у ході кібератак на Україну було зафіксовано появу принципово нового класу загроз, що отримав назву LAMEHUG (досліджений спільно з українською командою реагування на кіберінциденти CERT-UA).
На відміну від класичного шкідливого ПЗ із заздалегідь прописаним кодом, ця програма делегує генерацію дій віддаленому ШІ-серверу:
- вірус звертається до мовної моделі безпосередньо під час роботи на ураженому пристрої;
- ШІ аналізує середовище та надсилає текстові інструкції природною мовою щодо того, які файли шукати й красти;
- оскільки шаблони коду щоразу генеруються наново, традиційні антивірусні бази та сигнатурний захист виявляються безсилими.
Україна — у світовій трійці за кількістю кіберударів
Аналітика Microsoft Threat Intelligence показує, що концентрація ворожої агресії в українському кіберпросторі залишається колосальною.
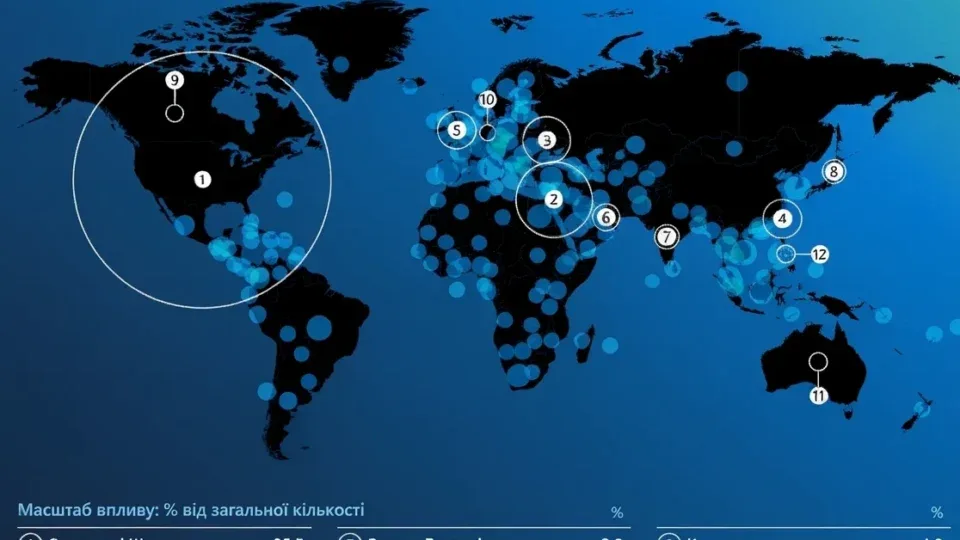
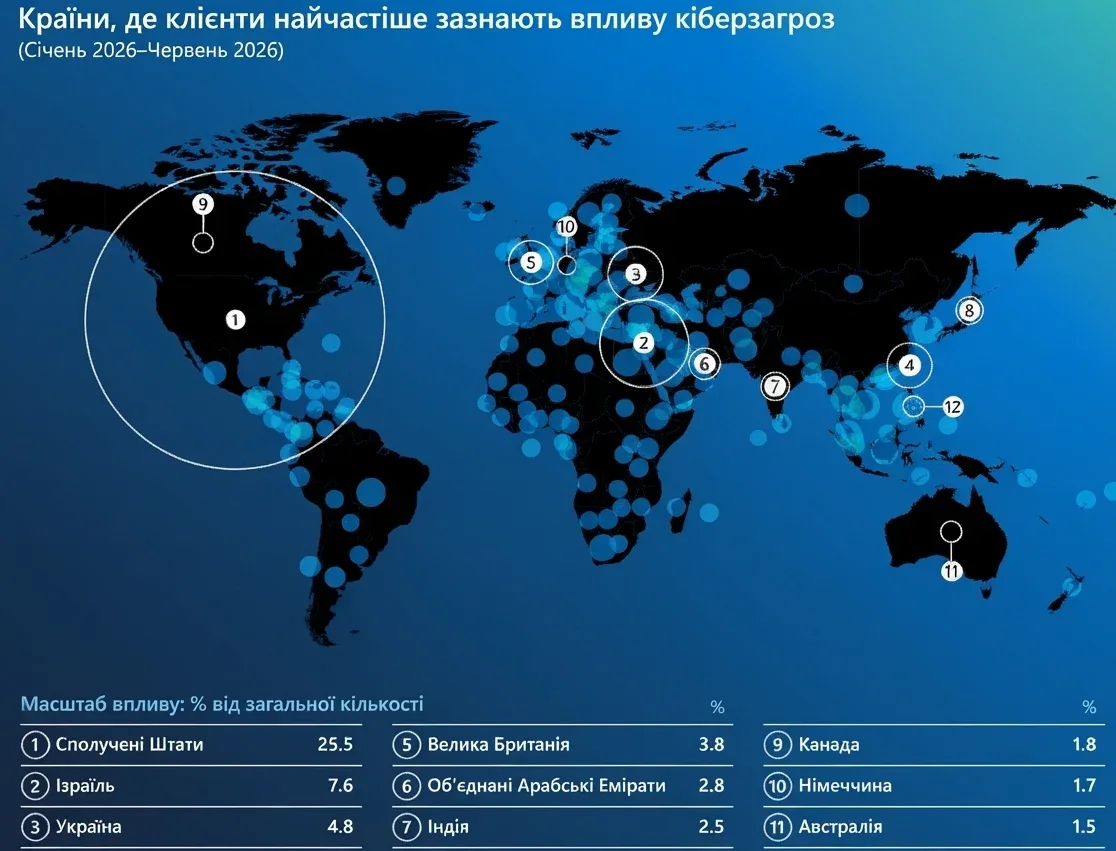
За часткою зафіксованих інцидентів Україна посідає 3-тє місце у світі (4,8%), випереджаючи всю решту країн Європи та поступаючись лише США (25,5%) та Ізраїлю (7,6%).
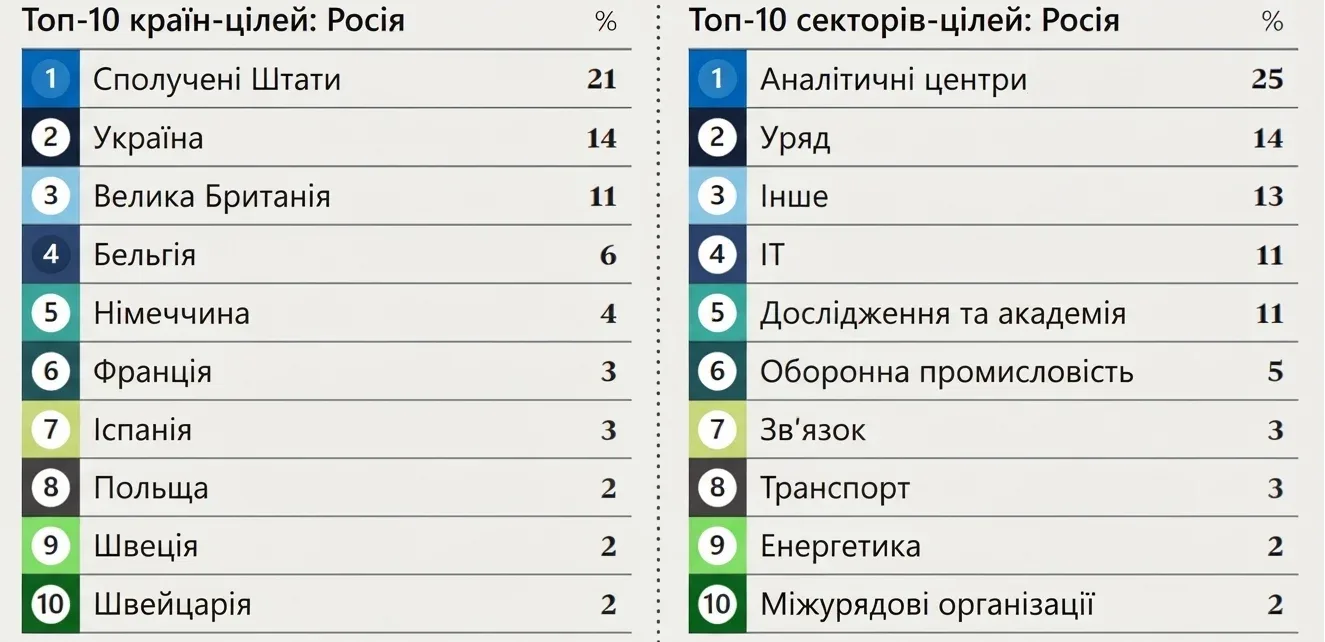
Країна Частка атак (%) США 25,5% Ізраїль 7,6% Україна 4,8% Тайвань 3,9% Велика Британія 3,8%При цьому росія фокусується на державах членах НАТО та Україні, яка є ключовою ціллю: на неї припадає 14% усіх російських операцій (друге місце після США з 21%).
Тактика кремля: розмивання меж та удар по Польщі
Звіт підкреслює, що спецслужби рф суттєво змінили свій інструментарій:
- Зниження помітності (Living-off-the-land): Замість створення помітних вірусів ворог краде облікові записи та токени сесій хмарних сховищ, маскуючись під легітимних співробітників.
- Атака на партнерів: у грудні російські хакери здійснили скоординовану руйнівну кібератаку на енергетичний сектор Польщі. Це стало показовим сигналом готовності Кремля бити по критичній інфраструктурі країн НАТО, які надають допомогу Україні.
- Залучення кіберкриміналу: москва дедалі частіше використовує хактивістів і кіберзлочинні формування як проксі, щоб ускладнити офіційне юридичне розслідування та покарання.
У Microsoft констатують: поява ШІ скоротила час від знаходження вразливості до створення робочого експлойту з кількох тижнів до лічених годин.
Обговорити статтю: Gemini ChatGPT Claude Microsoft кібербезпека Масовані атаки по росії, підірвали підземні укриття, наземний робот розриває окупантів: стрім
Відбили штурм росіян на броні.
 Майже 3000 км до цілі: ССО вдруге уразили найбільший за потужністю НПЗ росії в Омську
Підрозділи Deep Strike ССО вдруге атакували Омський нафтопереробний завод. Українські безпілотники подолали майже 3000 км.
 Мисливець став жертвою: «Рейд» виносить ворожі МВГ
Оператори 1-го та 2-го батальйонів 413-го полку СБС «Рейд» пояснили противнику, хто справжній господар неба.
 Володимир Зеленський та Ед Мілібенд побували на місці російського удару по Прилуках
Кількість загиблих унаслідок російського ракетного удару по Прилуках зросла до 22, серед них п’ятеро дітей. Ще 54 людини дістали поранення.
Джерело: Армія INFORM
 Поділитися